

Imagine este cenário: um colaborador instala uma aplicação “gratuita” para partilhar ficheiros, outro cria uma conta num CRM online com o e‑mail da empresa e o marketing começa a usar uma ferramenta de e‑mail sem falar com ninguém de IT.
À primeira vista, o objetivo é positivo: trabalhar mais depressa. Mas é aqui que nasce o shadow IT: o uso de aplicações, serviços cloud e dispositivos fora do conhecimento e do controlo da empresa. E é aqui que começam os riscos sérios para dados, RGPD e continuidade do negócio.
Neste artigo explicamos o que é o shadow IT, porque cresce dentro das organizações portuguesas, quais os perigos e que plano pode seguir para recuperar o controlo tecnológico… Sem matar a produtividade!
O que é o shadow IT, em linguagem simples
Shadow IT é todo o hardware, software ou serviço cloud que é usado para fins profissionais, sem aprovação formal da empresa, sem passar pelos procedimentos normais de validação de segurança e de conformidade.
Alguns exemplos típicos de shadow IT:
- Aplicações de armazenamento e partilha de ficheiros ligadas ao e‑mail profissional, mas sem qualquer avaliação de risco;
- Ferramentas “freemium” de CRM, automação de marketing ou gestão de tarefas criadas por iniciativa das equipas;
- Apps de chat, videoconferência ou transferência de ficheiros instaladas em portáteis e telemóveis usados para trabalho;
- Contas pessoais em ferramentas de IA generativa onde são copiados contratos, propostas ou dados de clientes.
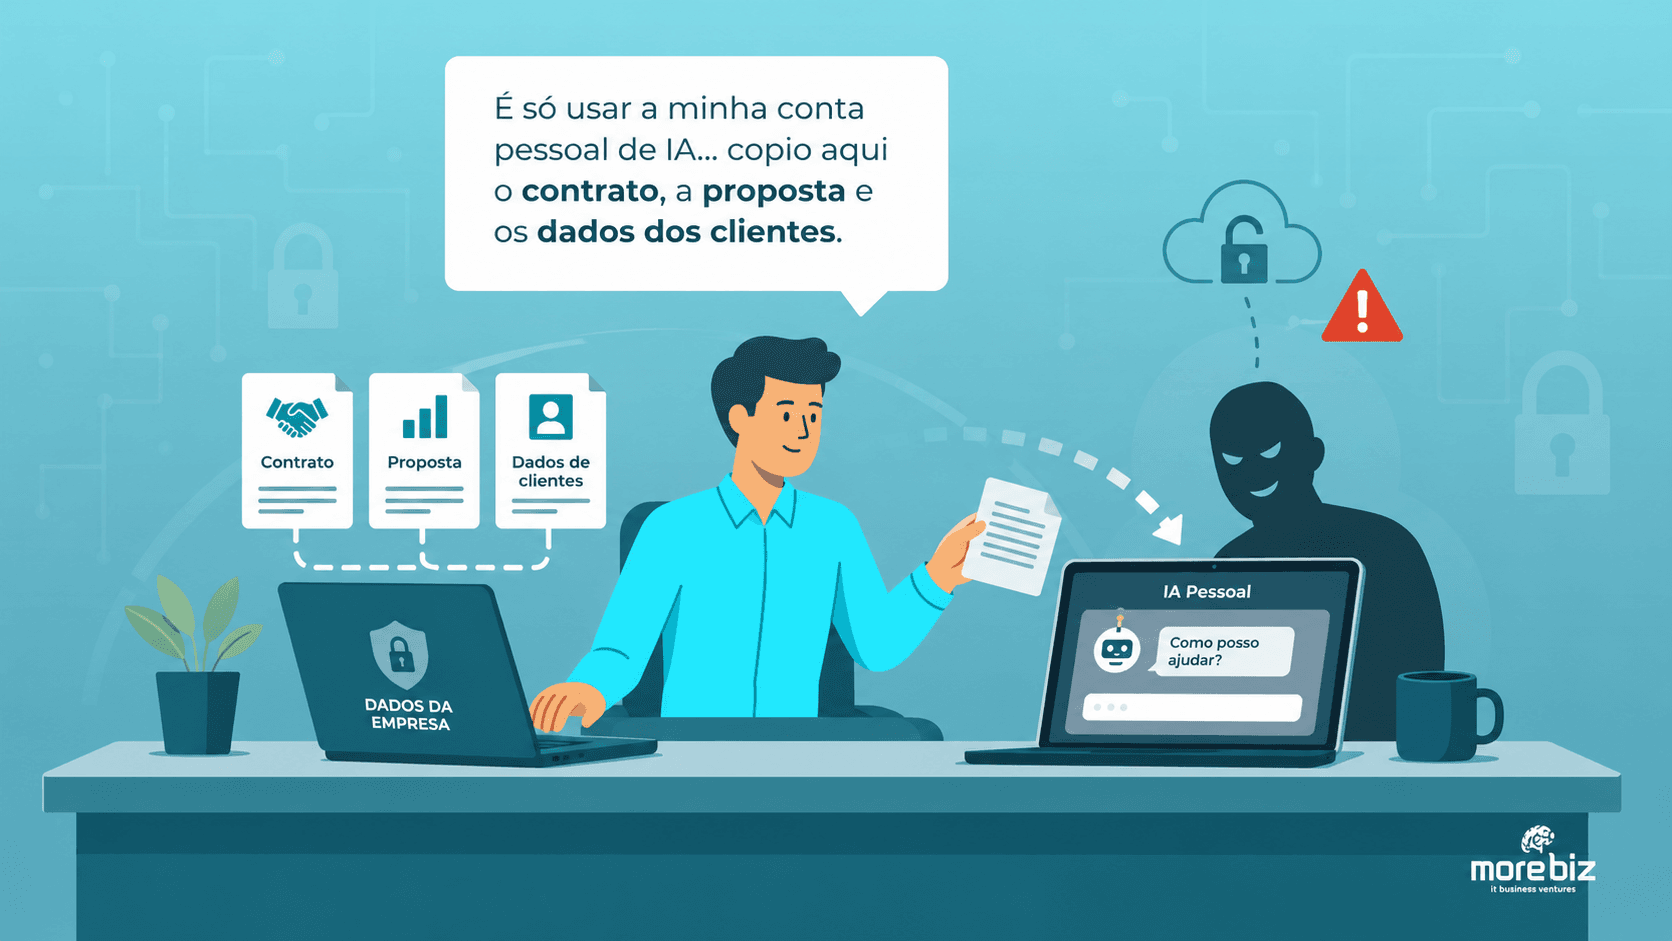
O problema não é a tecnologia em si. O problema é ser invisível para quem deveria estar a proteger a organização. Se não sabe que a aplicação existe, não a consegue monitorizar, atualizar, integrar nem desligar quando for preciso.
Porque é que o shadow IT cresce dentro das empresas
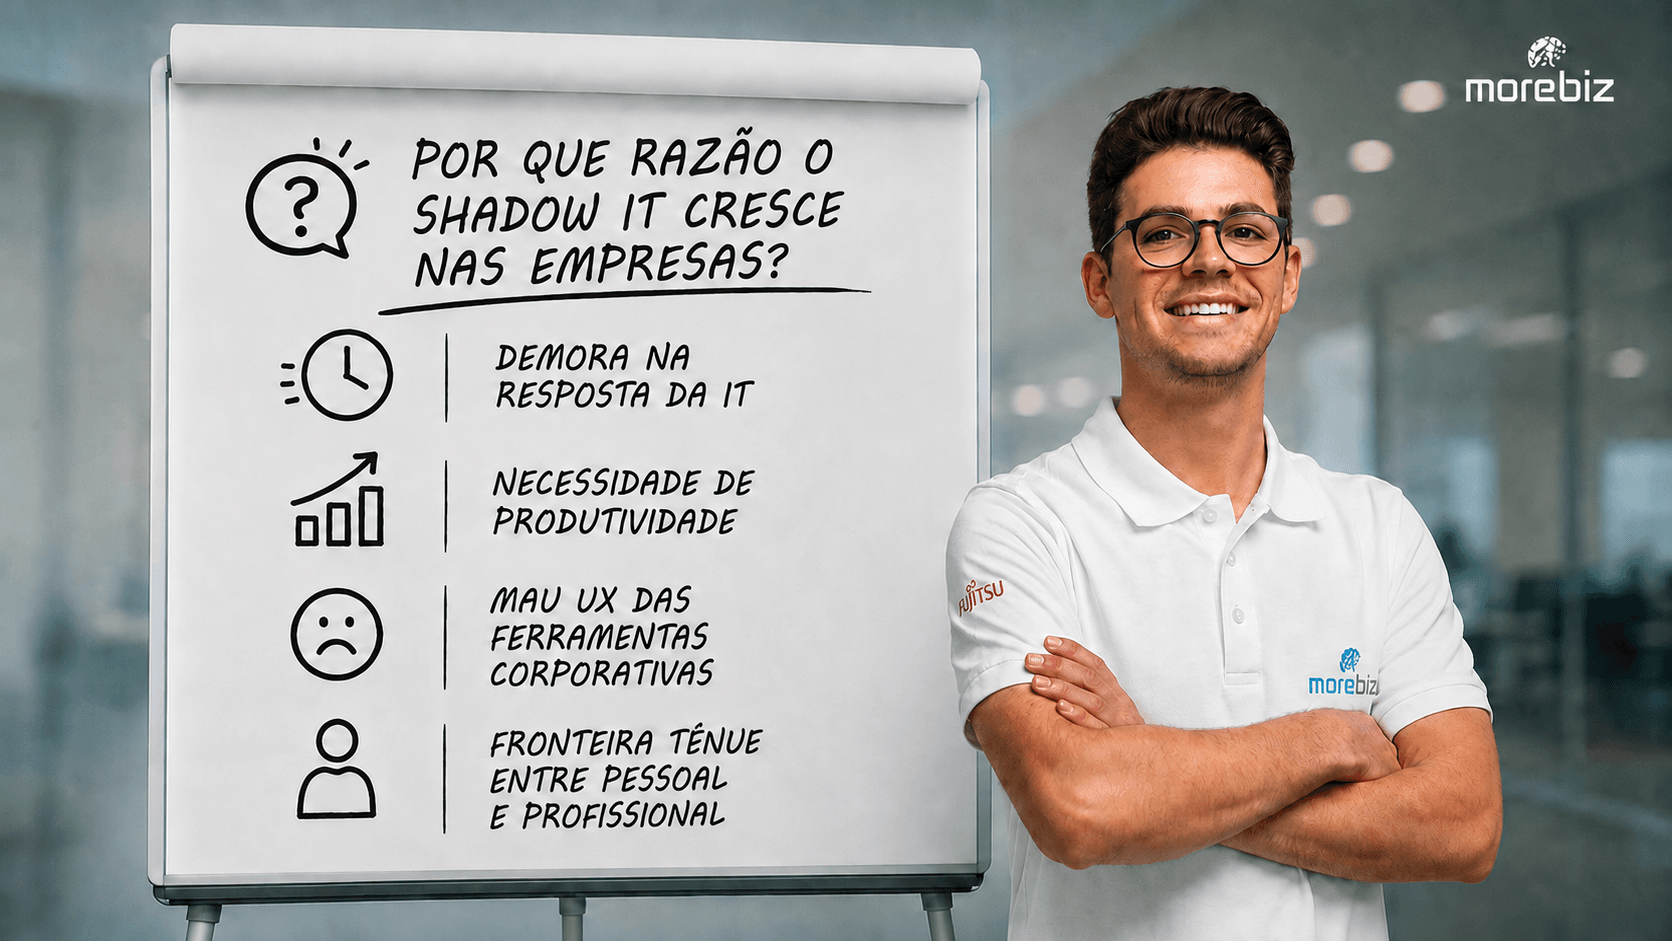
Nenhum colaborador acorda a pensar: “hoje vou pôr a minha empresa em risco”. O shadow IT nasce quase sempre de boas intenções. As razões mais frequentes:
- Demora na resposta da IT – processos lentos para aprovar novas ferramentas levam as equipas a procurar alternativas por conta própria;
- Necessidade de produtividade – alguém encontra uma app simples, resolve um problema imediato e começa a usá‑la antes de existir uma solução oficial;
- Mau UX das ferramentas corporativas – sistemas pesados, pouco intuitivos ou com acessos difíceis empurram os utilizadores para ferramentas mais simples;
- Fronteira ténue entre pessoal e profissional – telemóveis pessoais usados para trabalho trazem consigo apps que rapidamente passam a ser usadas também em contexto empresarial.
Ou seja, o shadow IT é muitas vezes um sintoma: quando as ferramentas oficiais não acompanham o negócio, as pessoas criam um “sistema paralelo” nas sombras.
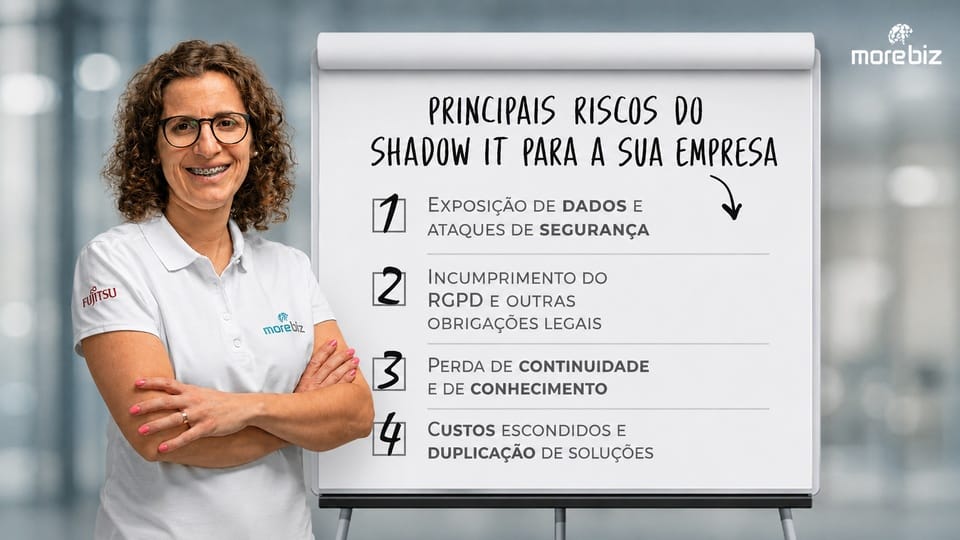
Principais riscos do shadow IT para a sua empresa
1. Exposição de dados e ataques de segurança
Quando dados de clientes, salários, contratos ou informação estratégica são colocados em aplicações de shadow IT, a empresa perde imediatamente controlo:
- Não sabe onde estão os dados, nem quem lhes consegue aceder;
- Não tem garantias de encriptação, backups ou atualizações de segurança;
- Não consegue reagir rapidamente se houver uma falha ou um ataque.
Em muitos casos, o shadow IT funciona como porta de entrada para ataques de ransomware, que podem paralisar totalmente a operação, encriptar servidores, postos de trabalho e cópias de segurança numa questão de minutos.
2. Incumprimento do RGPD e outras obrigações legais
Quando dados pessoais são tratados em ferramentas que a empresa não conhece nem avaliou, o risco de incumprimento aumenta:
- Não existe contrato adequado com o fornecedor nem clareza sobre onde os dados são armazenados;
- Não há registo de tratamento, avaliação de impacto ou controlo sobre subcontratantes;
- A resposta a pedidos de acesso, correção ou apagamento torna‑se quase impossível, porque os dados estão “espalhados” por sistemas desconhecidos.
As autoridades e os clientes não distinguem entre sistemas oficiais e shadow IT: a responsabilidade final continua a ser da empresa.
3. Perda de continuidade e de conhecimento
Quando processos críticos passam a depender de aplicações que ninguém mapeou:
- A saída de um colaborador pode significar perder acesso a anos de informação operacional;
- Uma alteração de termos de serviço, aumento de preço ou encerramento da app pode criar uma interrupção inesperada;
- Tornar‑se dependente de contas pessoais ou de um único “power user” fragiliza a operação.
Na prática, fica com um mosaico de soluções difíceis de integrar, apoiar e substituir.
4. Custos escondidos e duplicação de soluções
Shadow IT também custa dinheiro:
- Subscrições individuais que nunca aparecem agregadas no orçamento de IT.
- Três ou quatro ferramentas a fazer o mesmo que uma solução corporativa bem escolhida.
- Falta de poder negocial porque os contratos estão dispersos em pequenas contas.
No final, paga mais… para ter menos controlo.
Shadow IT em sectores críticos: indústria e retalho
Nem todos os contextos são iguais. Em alguns sectores, o shadow IT é particularmente perigoso.
Na indústria, onde existem linhas de produção, sistemas SCADA/OT e integrações com fornecedores, uma simples app de partilha de ficheiros usada para enviar desenhos técnicos pode abrir uma porta inesperada para dentro da rede. Se a sua organização ainda está a dar os primeiros passos na proteção destes ambientes, é essencial perceber por onde começar em matéria de cibersegurança na indústria antes de atacar o tema do shadow IT.
No retalho, com múltiplas lojas, terminais POS, redes Wi‑Fi para clientes e integrações com plataformas de e‑commerce, o shadow IT soma‑se a um ecossistema já complexo: tablets de loja, apps de inventário, ferramentas de marketing local, etc. Se atua neste sector, convém rever os fundamentos de cibersegurança no retalho e clarificar muito bem o que pode e não pode ser instalado nos equipamentos da empresa.
Quanto mais distribuída for a sua operação, maior a necessidade de ter regras claras e ferramentas corporativas bem definidas!
Como identificar o shadow IT na sua organização
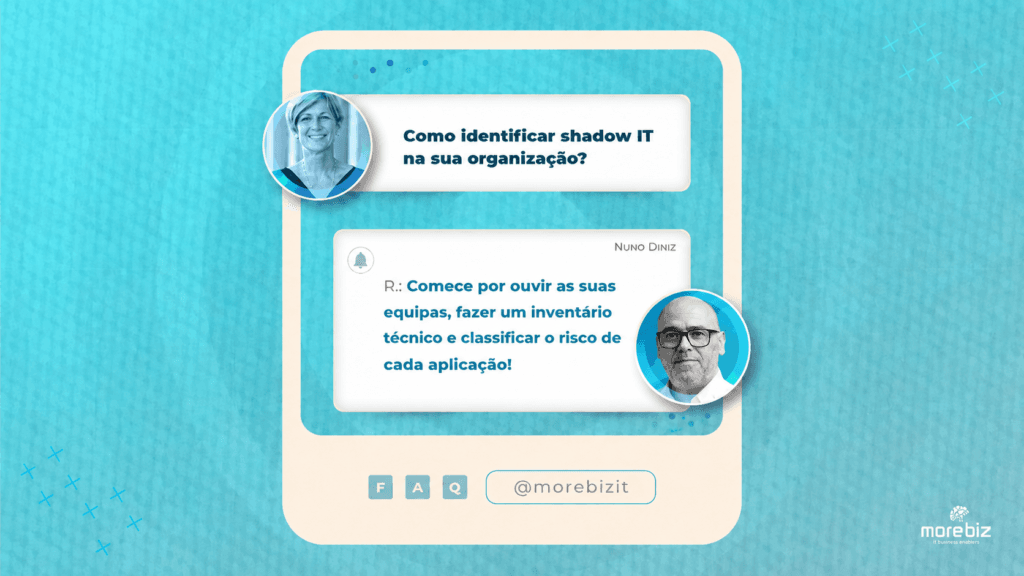
Ninguém controla o que não conhece. O primeiro passo é tornar o invisível visível.
1. Ouvir as equipas
Comece pela via mais simples: falar com as pessoas.
- Pergunte que aplicações usam diariamente, oficiais e “extra”;
- Peça exemplos concretos de ferramentas que “não estão no manual”, mas que consideram essenciais;
- Explique que o objetivo não é castigar ninguém, mas proteger melhor a empresa e encontrar alternativas seguras.
Esta abordagem revela quase sempre a maior parte do shadow IT ativo.
2. Fazer um inventário técnico
Com apoio da equipa de IT ou de um parceiro de cibersegurança, complemente a perceção com dados:
- Analise o tráfego de rede em busca de serviços cloud mais usados.
- Revise registos de autenticação (single sign‑on, logins com o e‑mail corporativo em apps externas, etc.).
- Verifique que software está instalado em portáteis, desktops e dispositivos móveis corporativos.
O objetivo é construir uma lista de aplicações por área, com informação básica: quem usa, para quê e que dados trata.
3. Classificar o risco de cada aplicação
Nem todo o shadow IT é igual. Para cada app identificada, avalie:
- Tipo de dados que processa (pessoais, financeiros, estratégicos, apenas dados públicos);
- Grau de criticidade do processo que suporta;
- Nível de maturidade do fornecedor (localização dos dados, encriptação, backups, suporte).
Com isto, consegue decidir o que deve ser bloqueado de imediato, o que pode ser enquadrado de forma segura e o que faz sentido substituir.
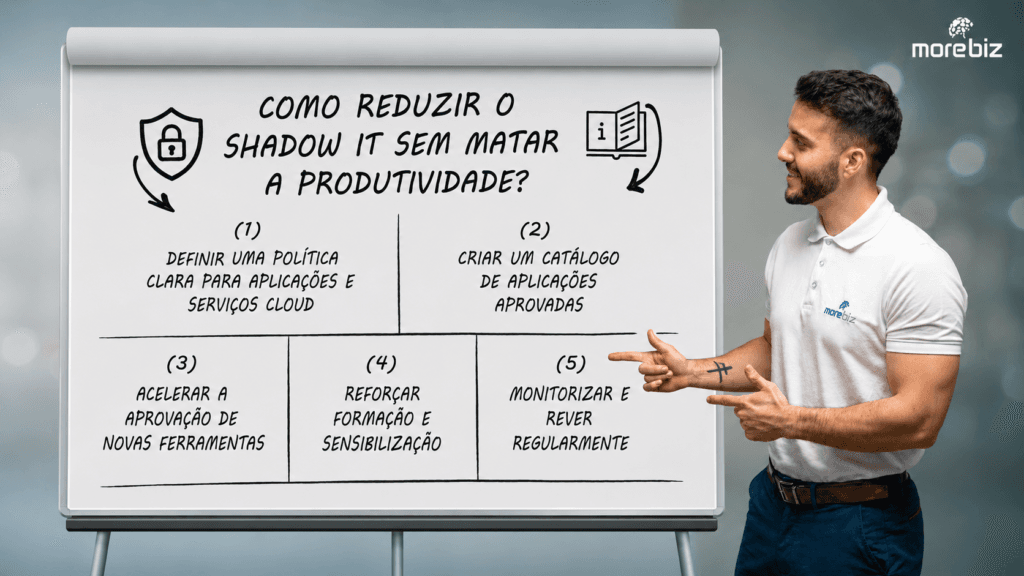
Como reduzir o shadow IT sem matar a produtividade
Responder ao shadow IT apenas com proibições raramente funciona. O objetivo é equilibrar segurança com agilidade.
1. Definir uma política clara para aplicações e serviços cloud
Crie uma política simples, escrita em linguagem de negócio, que explique:
- Que tipos de aplicações são permitidas, condicionadas ou proibidas.
- Que dados nunca podem ser colocados fora dos sistemas oficiais.
- Como é o processo de pedido e aprovação de novas ferramentas.
Depois, traduza esta política em regras técnicas (por exemplo, bloqueios de certas categorias de sites, listas de aplicações autorizadas, etc.).
2. Criar um catálogo de aplicações aprovadas
Em vez de dizer apenas “não pode usar essa app”, ofereça alternativas:
- Soluções corporativas de partilha de ficheiros e colaboração.
- Ferramentas oficiais de gestão de projetos, CRM, apoio ao cliente, automação de marketing.
- Regras claras para o uso de ferramentas de IA com dados da empresa.
Quanto mais úteis e fáceis de usar forem as opções oficiais, menos atrativo se torna o shadow IT.
3. Acelerar a aprovação de novas ferramentas
Se cada pedido demora meses, as pessoas vão sempre contornar o processo. Por isso, simplifique:
- Crie um formulário único de pedido de novas aplicações.
- Defina critérios objetivos de avaliação de risco.
- Comprometa‑se com prazos de resposta razoáveis (por exemplo, decisão em 10 dias úteis).
A mensagem para as equipas deve ser clara: “Queremos que tenham boas ferramentas – apenas precisamos de garantir que são seguras.”
4. Reforçar formação e sensibilização
Muitos incidentes nascem de simples desconhecimento. Invista em ações regulares de sensibilização onde explique, com exemplos:
- Como um ataque de ransomware pode começar numa app “inofensiva”.
- Como o phishing e o shadow IT se combinam para facilitar roubo de credenciais e dados.
- O impacto real de uma fuga de informação em termos de multas, reputação e perda de negócio.
Quando os colaboradores percebem o “porquê”, é muito mais fácil aceitar o “como”.
5. Monitorizar e rever regularmente
O shadow IT não é um projeto que se “fecha”. É um processo contínuo:
- Reveja trimestralmente o inventário de aplicações em uso.
- Volte a ouvir as equipas sobre novas necessidades e soluções emergentes.
- Atualize políticas e catálogos de apps aprovadas à medida que o negócio evolui.
O objetivo é manter o shadow IT sob controlo e usá‑lo como radar para perceber onde o negócio precisa de mais suporte tecnológico oficial.
Shadow IT: risco… e oportunidade para ganhar controlo
Shadow IT é um risco real: para a segurança, para o RGPD e para a continuidade da sua empresa. Mas também é um sinal claro de onde as ferramentas atuais não estão a responder às necessidades do dia a dia.
Tratá‑lo de frente permite‑lhe:
- Reduzir a probabilidade de incidentes graves de cibersegurança.
- Evitar multas e problemas de reputação ligados a fugas de dados.
- Simplificar o ecossistema tecnológico e baixar custos duplicados.
- Dar às equipas ferramentas melhores, alinhadas com o negócio, sem perder o controlo.
Se quer começar por um diagnóstico simples ao shadow IT na sua organização, definir prioridades e desenhar um plano de ação adaptado ao seu sector, um parceiro especializado em cibersegurança pode guiá‑lo em todo este percurso – do levantamento inicial à implementação das medidas técnicas e de sensibilização. O próximo passo está do seu lado: contacte-nos.

