
A NIS2 em Portugal deixou de ser uma diretiva europeia distante e passou a ser lei nacional: o Decreto-Lei n.º 125/2025, de 4 de dezembro, aprovou o Regime Jurídico da Cibersegurança e entrou em vigor 120 dias depois, em abril de 2026. Se a sua empresa opera em setores como a indústria transformadora, a energia, a saúde, os transportes, a água, a alimentar, os resíduos, os serviços digitais ou os serviços postais, há duas hipóteses: ou está diretamente abrangida, ou vai ser puxada pelas obrigações dos seus clientes que estão.
A leitura que mais ouvimos em reuniões com gestores de PME é esta: “nós somos uma PME, a NIS2 não se aplica”. É meia verdade – e a metade que falta é cara. Este artigo mostra:
- Como saber, em concreto, se a sua empresa está abrangida;
- Que prazos correm;
- Quanto custa falhar;
- E o que fazer nos próximos meses.
O que muda com o novo Regime Jurídico da Cibersegurança
O Decreto-Lei n.º 125/2025 transpõe a Diretiva (UE) 2022/2555 – conhecida por NIS2 – e substitui o antigo Regime Jurídico de Segurança do Ciberespaço. A autoridade nacional é o Centro Nacional de Cibersegurança (CNCS).
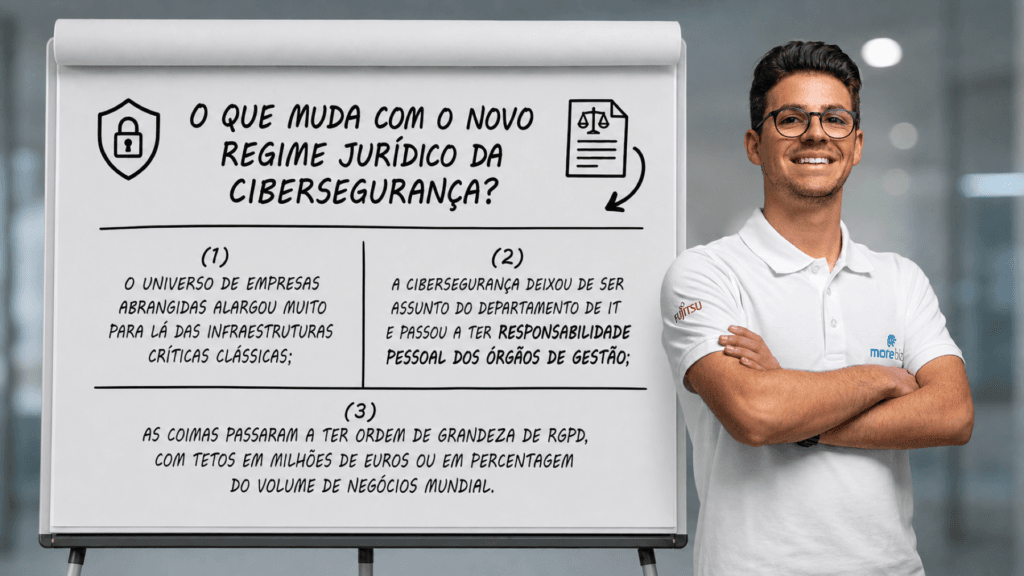
Três mudanças que esta transposição provoca:
- Primeira, o universo de empresas abrangidas alargou muito para lá das infraestruturas críticas clássicas;
- Segunda, a cibersegurança deixou de ser assunto do departamento de IT e passou a ter responsabilidade pessoal dos órgãos de gestão;
- Terceira, as coimas passaram a ter ordem de grandeza de RGPD, com tetos em milhões de euros ou em percentagem do volume de negócios mundial.
A sua empresa está abrangida pela NIS2 em Portugal?
O novo regime cria quatro grupos:
- Entidades essenciais;
- Entidades importantes;
- Entidades públicas relevantes ;
- E um conjunto de casos que entram independentemente da dimensão!
Para uma empresa privada, verifique o tipo de entidade previsto nos anexos I e II, o âmbito territorial e a dimensão. A regra geral do artigo 3.º abrange médias empresas e entidades que ultrapassam os respetivos limiares. O mesmo artigo prevê casos abrangidos independentemente da dimensão.
Nos termos do anexo III do Decreto-Lei n.º 125/2025, o limite de dimensão de uma PME combina menos de 250 pessoas com pelo menos um de dois critérios financeiros: volume de negócios anual até 50 milhões de euros ou balanço anual até 43 milhões de euros. Confirme os dados relevantes, incluindo as regras aplicáveis a empresas parceiras e associadas.
Setor crítico do anexo I (energia, transportes, saúde, água, infraestruturas digitais, banca, gestão de TIC, espaço) acima dos limiares de PME
Setor do anexo I não qualificado como essencial, ou setores do anexo II (indústria transformadora, alimentar, química, resíduos, postais, serviços digitais, investigação)
Micro ou pequena empresa fora dos casos especiais
Comunicações eletrónicas, serviços de confiança, registo de domínios ou DNS. Também o único prestador de um serviço essencial e o ensino superior
Repare no segundo grupo, porque é o que apanha mais empresas portuguesas de surpresa. A indústria transformadora do anexo II inclui a produção de equipamentos médicos, informáticos e elétricos, de máquinas, de automóveis e de outro equipamento de transporte. São fábricas que nunca se viram a si próprias como infraestrutura crítica e que passam a ter obrigações de notificação ao Estado.
“Somos PME, isto não nos aplica”: porque é que o raciocínio falha
Falha por duas vias distintas e convém separá-las.
A primeira são as contas.
Por exemplo, uma empresa industrial com 180 colaboradores, 60 milhões de euros de faturação e 40 milhões de euros de balanço anual pode cumprir os limiares de média empresa. Verifique os valores calculados nos termos do anexo III e a atividade da empresa antes de decidir se está abrangida.
A segunda é comercial e apanha toda a gente.
O regime obriga as entidades abrangidas a gerir o risco da sua cadeia de abastecimento, ou seja, a garantir que os fornecedores não lhes trazem risco acrescido. Na prática, a empresa que está obrigada vai transferir a exigência por contrato para quem lhe presta serviços. Se fornece uma fábrica, um hospital, um operador de energia ou uma empresa de logística, conte com questionários de segurança, cláusulas novas e pedidos de prova.
Vemos isto a acontecer antes da fiscalização: a pressão chega primeiro do cliente, não do regulador. Quem não conseguir responder ao questionário perde a renovação, e ninguém escreve numa ata que o motivo foi a segurança informática.
Que prazos tem mesmo de cumprir?
Há dois blocos de prazos que se confundem com frequência: os de entrada no sistema e os de reação a um incidente.
Na qualificação, a entidade comunica ao CNCS que existe e em que categoria se enquadra:
- Para entidades abrangidas que iniciem atividade depois da entrada em vigor do regime, o artigo 8.º fixa um prazo de 30 dias contado a partir do início da atividade.
- Para entidades abrangidas já em atividade, os 60 dias úteis contaram-se da disponibilização da MyCiber. O prazo inicial terminou a 15 de setembro de 2026. A obrigação de registo mantém-se.
Este detalhe é a diferença entre estar em falta e não estar. As qualificações são revistas pelo menos de dois em dois anos. Mas há mais.
Na notificação de incidentes significativos, o relógio é bem mais apertado:
- Notificação inicial à autoridade competente assim que se verifique um incidente significativo ou potencialmente significativo. Em regra, o limite é de 24 horas após essa verificação, salvo incompatibilidade com a mitigação ou resolução. Se o incidente for resolvido nas primeiras duas horas após a deteção, o artigo 41.º, n.º 2, prevê apenas a notificação do fim do impacto significativo.
- 72 horas após verificar o incidente significativo, atualização da notificação inicial quando necessária.
- 24 horas após verificar que o impacto significativo terminou, notificação de fim de impacto;
- 30 dias úteis a contar dessa notificação de fim, relatório final com causas, impactos, ações corretivas e medidas preventivas.
Vinte e quatro horas é pouco tempo para uma empresa que descobre um ataque de ransomware às três da manhã de sábado. Se não houver quem notifique, com que contacto e com que texto, o prazo passa enquanto a equipa tenta perceber o que aconteceu. Este é o ponto onde a preparação vale mais do que qualquer ferramenta.
E há ainda outra janela temporal que se está a fechar, a ter em conta
Durante os primeiros 12 meses de vigência, o artigo 65.º permite às entidades essenciais, importantes e públicas relevantes apresentar à autoridade competente um pedido fundamentado de dispensa das coimas previstas no n.º 2 dos artigos 61.º e 62.º, com base na inexistência de um procedimento interno de adaptação ao novo regime. A decisão cabe à autoridade.
Quanto custa não cumprir?
As contraordenações estão escalonadas por gravidade e por categoria da entidade. Falhar as medidas de cibersegurança ou o dever de notificar um incidente conta como muito grave.
ex.: não notificar um incidente
ex.: não fazer o registo na plataforma
falhas menores de conformidade
Praticadas por pessoa singular, as coimas muito graves vão até 200 mil euros e as graves até 125 mil. A negligência também é punida nas infrações muito graves e graves, com os limites reduzidos a metade. Não é preciso má-fé para pagar.
Quem responde pela NIS2 em Portugal: a gerência, não o IT
É aqui que o regime muda mesmo o jogo. Os órgãos de gestão, direção e administração passam a poder ser responsabilizados por ações ou omissões, com dolo ou culpa grave, pelas infrações do regime. E estas funções não são delegáveis, exceto noutro titular dos mesmos órgãos. Não se resolve com um email para o fornecedor de informática.
Cabe à gestão aprovar e supervisionar as medidas de gestão de risco e garantir que há formação e sensibilização regulares em cibersegurança. Além do Responsável pela Cibersegurança, que propõe as medidas, gere o risco residual, assegura o relatório anual ao CNCS e coordena o ponto de contacto permanente.
Três formas de cumprir a NIS2 em Portugal
Não existe um caminho único e a escolha depende mais da dimensão da sua equipa interna do que do setor. Estas são as três formas que vemos no terreno.
Seja qual for o caminho, há uma pergunta que separa quem está preparado de quem só acha que está: quem carrega no botão às três da manhã e com que informação? Se não souber responder com um nome, ainda não tem o processo montado.
Checklist: por onde começar nos próximos 90 dias
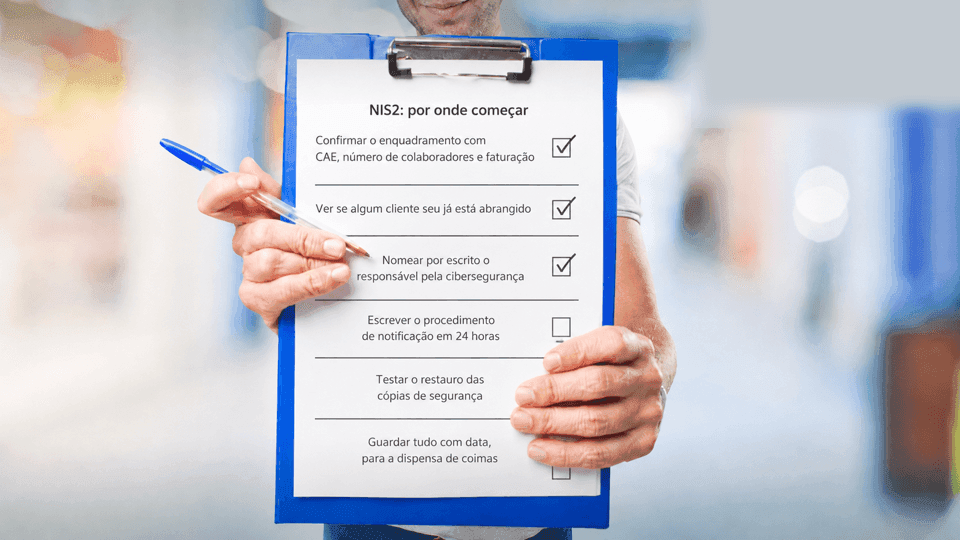
Este é o percurso que a Morebiz segue com clientes que estão a entrar no âmbito da NIS2 em Portugal, por ordem de urgência e não de dificuldade:
- Confirme o enquadramento com números reais: CAE, número de colaboradores e volume de negócios do último exercício fechado;
- Verifique se algum cliente seu está abrangido, porque a exigência contratual chega antes da fiscalização;
- Nomeie por escrito o Responsável pela Cibersegurança e o ponto de contacto permanente, com substituto para férias e baixas;
- Escreva o procedimento de notificação numa página: quem deteta, quem decide se é significativo, quem submete e em que prazo;
- Levante os ativos e faça o inventário de sistemas, acessos e fornecedores com ligação à sua rede;
- Teste o restauro das cópias de segurança, porque um backup que nunca foi restaurado é uma suposição;
- Reveja os contratos com fornecedores de IT e adicione as obrigações de segurança e de comunicação de incidentes;
- Agende a formação da equipa e registe a presença, já que a lei exige ações regulares e a prova é documental;
- Guarde um registo datado das medidas de adaptação. Consulte o artigo 65.º para verificar as condições de um eventual pedido de dispensa.
Se a sua empresa é industrial e tem linhas automáticas, o inventário tem de incluir o lado operacional. Uma auditoria OT a fábricas com SCADA encontra quase sempre equipamento com sistema operativo fora de suporte ligado à mesma rede dos computadores administrativos.
Erros comuns que encontramos
Repetem-se sempre os mesmos enganos. Estes são os que apanhamos mais vezes no terreno, e cada um sai bem mais caro do que parece à partida.
- Tratar a NIS2 como se fosse o RGPD outra vez. São regimes diferentes, com autoridades diferentes: um protege dados pessoais, o outro protege a continuidade do serviço;
- Confundir a qualificação com o registo. São procedimentos distintos e ambos têm de ser submetidos;
- Contar o prazo inicial de 60 dias úteis a partir da data da lei, quando a contagem começou com a disponibilização da MyCiber.
- Assumir que o fornecedor de informática notifica o CNCS. Se não estiver escrito no contrato, não acontece;
- Deixar a formação para o fim, quando é das obrigações mais baratas de cumprir e das mais fáceis de provar.
Nenhum destes erros é difícil de evitar. Todos são difíceis de explicar numa inspeção depois de o incidente já ter acontecido.
Perguntas frequentes sobre a NIS2 em Portugal
Desde quando é que a NIS2 é lei em Portugal?
O Decreto-Lei n.º 125/2025 foi publicado a 4 de dezembro de 2025 e o artigo 11.º determina a entrada em vigor 120 dias depois, ou seja, em abril de 2026. A Diretiva (UE) 2022/2555 é de dezembro de 2022, que Portugal transpôs com atraso face ao prazo europeu.
A minha empresa tem 40 pessoas. Está abrangida?
Com 40 pessoas, a resposta depende dos indicadores financeiros, das regras aplicáveis a empresas parceiras ou associadas e do tipo de entidade. A regra geral abrange médias empresas e entidades acima dos respetivos limiares, e o artigo 3.º inclui casos abrangidos independentemente da dimensão. Os clientes abrangidos também podem estabelecer requisitos contratuais de cibersegurança para os seus fornecedores.
Qual é o prazo para notificar um incidente ao CNCS?
Em regra, a notificação inicial é enviada sem demora injustificada e até 24 horas após verificar que o incidente tem ou pode vir a ter impacto significativo, salvo se a notificação for incompatível com a mitigação ou resolução. Quando necessária, a atualização é enviada até 72 horas após a verificação do incidente significativo. O fim do impacto é notificado até 24 horas depois de terminar e o relatório final é entregue em 30 dias úteis após essa notificação. Se o incidente for resolvido nas primeiras duas horas após a deteção, o artigo 41.º, n.º 2, prevê apenas a notificação do fim do impacto significativo.
A gerência pode ser responsabilizada pessoalmente?
Sim. O regime prevê a responsabilização dos órgãos de gestão, direção e administração por ações ou omissões com dolo ou culpa grave, e as funções não são delegáveis fora desses órgãos. Coimas praticadas por pessoa singular chegam a 200 mil euros nas infrações muito graves.
Ainda dá para evitar coimas se começarmos agora?
Durante os primeiros 12 meses de vigência, o artigo 65.º permite às entidades essenciais, importantes e públicas relevantes apresentar à autoridade competente um pedido fundamentado de dispensa das coimas previstas no n.º 2 dos artigos 61.º e 62.º, com base na inexistência de um procedimento interno de adaptação ao novo regime. A decisão cabe à autoridade.
Pontos-chave
- A NIS2 em Portugal é lei desde abril de 2026, pelo Decreto-Lei n.º 125/2025;
- Confirme a atividade, o âmbito territorial e a dimensão. O cálculo da dimensão inclui o número de trabalhadores e os critérios financeiros do anexo III.
- Quem não está abrangido é apanhado pela cadeia de abastecimento dos clientes que estão;
- O relógio dos incidentes é de 24 horas, 72 horas e 30 dias úteis para o relatório final;
- A responsabilidade é da gerência e não se subcontrata, mesmo quando a execução é externa;
- O artigo 65.º prevê uma janela inicial de 12 meses para pedidos fundamentados de dispensa das coimas abrangidas pela disposição.
O passo seguinte
Cumprir a NIS2 em Portugal começa por uma resposta objetiva a uma pergunta simples: está ou não abrangido, e com que categoria. A partir daí, o trabalho é conhecido e faz-se por fases, sem parar a operação.
A Morebiz é o departamento de IT externo de empresas portuguesas que não têm equipa para monitorizar sistemas 24 horas por dia. Ajudamos a enquadrar a sua empresa no regime, a montar o procedimento de notificação e a fechar as falhas que aparecem no levantamento. Agende uma consultoria grátis e saia da conversa a saber onde está.
Ao enviar os seus dados através do formulário de contacto, autoriza a Morebiz a tratá-los para responder ao seu pedido, nos termos do Regulamento Geral sobre a Proteção de Dados. Pode retirar o consentimento a qualquer momento através de geral@morebiz.pt.
Fontes consultadas: texto do Decreto-Lei n.º 125/2025, Diretiva (UE) 2022/2555 no EUR-Lex e o guia prático da PLMJ sobre o Regime Jurídico da Cibersegurança. Este artigo é informativo e não substitui aconselhamento jurídico.

