

São 18h00 de sábado. A loja está cheia e a fila na caixa não anda. O terminal de pagamento congelou e o sistema de caixa (POS) não comunica.
Pode ser uma avaria banal. Ou pode ser o primeiro sinal de que alguém entrou na sua rede — e está a recolher dados de cartões dos seus clientes em silêncio.
A segurança de POS no retalho deixou de ser um detalhe técnico do “informático”. Hoje é um problema de gestão.
Uma loja moderna é, na prática, uma pequena rede de computadores: caixas, terminais de pagamento, Wi-Fi de clientes, gestão de stock e câmaras. Cada um destes pontos é uma porta — e basta uma mal fechada.
A boa notícia: proteger isto não obriga a parar a operação nem a transformar a loja num bunker. Vamos ver, sem jargão, o que está em risco e o que fazer.
POS, terminal de pagamento e CDE: o que é cada coisa
Antes de falar de proteção, vale a pena separar três conceitos que costumam andar trocados.
O POS (Point of Sale) é o sistema de ponto de venda: o computador ou tablet da caixa que regista vendas, emite faturas e fala com o stock.
O terminal de pagamento (TPA) é o aparelho onde o cliente passa ou insere o cartão.
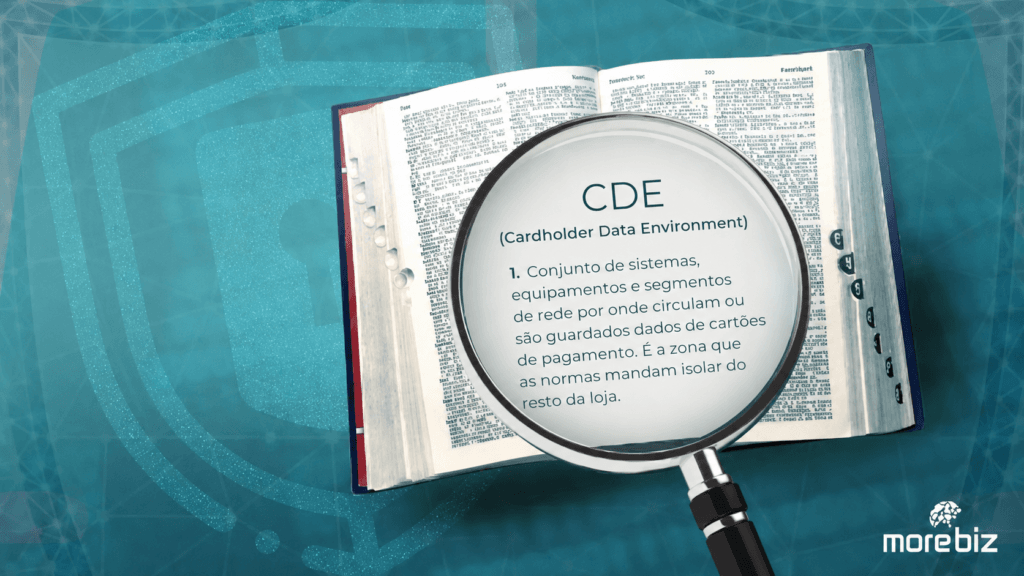
O CDE (Cardholder Data Environment) é todo o conjunto de sistemas e rede por onde passam os dados de cartões. É esta zona que as normas obrigam a isolar e a proteger com mais rigor.
Porque é que isto importa? Porque a maioria das lojas trata as três coisas como uma só, ligadas à mesma rede do Wi-Fi dos clientes. E é aí que começa o problema.
Como os atacantes entram pela loja
Os ataques ao retalho físico raramente são filmes de espionagem. São quase sempre oportunistas e exploram falhas básicas. Estes são os caminhos mais comuns.
Malware no POS (RAM scraping)
Quando um cartão é lido, há um brevíssimo instante em que os dados existem “em claro” na memória do sistema de caixa.
Há malware desenhado para apanhar essa janela — o chamado RAM scraping. Instala-se no POS (por um anexo de email ou um pen infetado), fica à espera e recolhe os dados de cada cartão que passa. Sem que ninguém dê por nada.
E-skimming nas páginas de pagamento
Se também vende online, há o equivalente digital: pequenos pedaços de código malicioso injetados na página de pagamento, que copiam os dados do cartão à medida que o cliente os escreve.
É tão eficaz que a norma de pagamentos passou a exigir, desde 2025, um inventário de todos os scripts que correm no checkout.
Wi-Fi de loja partilhado com a caixa
O cenário mais frequente que encontramos: o Wi-Fi que os clientes usam é o mesmo a que estão ligados o POS e o terminal de pagamento.
Basta alguém com más intenções — um cliente, ou alguém sentado no carro lá fora — para tentar saltar da rede de visitantes para os pagamentos. Numa rede plana, esse salto é trivial.
Acessos remotos e passwords de fábrica
Muitos POS e câmaras vêm com acesso remoto ativo e password de fábrica que nunca foi mudada.
Para um atacante, encontrar estes equipamentos expostos na internet é uma questão de minutos. É das formas de entrada mais comuns — e das mais fáceis de fechar.
O erro que está na origem de quase tudo: uma rede só para tudo
Se há uma decisão técnica que separa as lojas seguras das vulneráveis, é esta: segmentar a rede.
Numa rede plana, tudo fala com tudo — Wi-Fi de clientes, caixa, terminal, PC do escritório e câmaras no mesmo segmento. Quando uma peça é comprometida, o atacante chega a todas as outras.
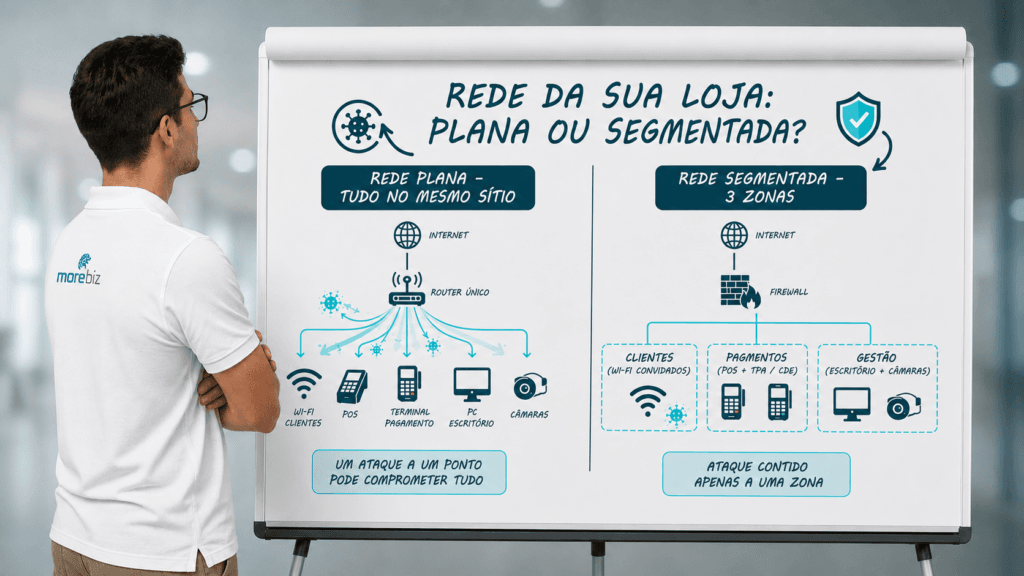
A solução é simples: separar a loja em pelo menos três zonas — Wi-Fi de clientes, pagamentos (POS e terminal) e gestão (escritório, câmaras, stock).
O Wi-Fi dos clientes nunca deve poder “ver” o sistema de pagamentos. Aplicámos a mesma lógica no artigo sobre cibersegurança no retalho: por onde começar: contenção primeiro, sofisticação depois.
Os números que deviam preocupar qualquer gestor de retalho
Pode parecer um problema dos grandes. Não é.
O retalho é, ano após ano, um dos setores mais atacados: junta muitos pagamentos com cartão e, muitas vezes, segurança mais frágil do que a da banca.
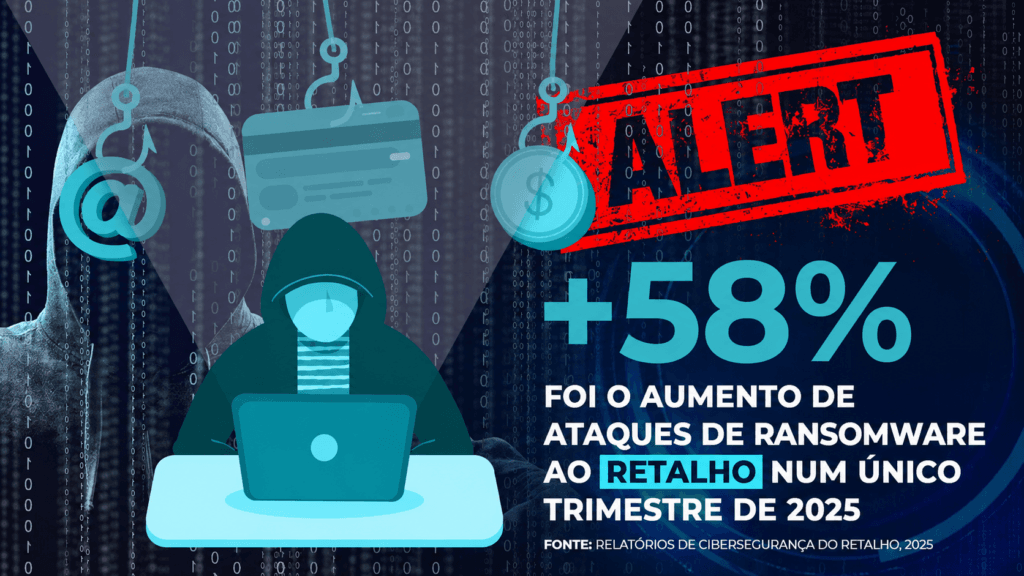
Em 2025, os ataques de ransomware ao retalho dispararam mais de 50% de um trimestre para o outro. O custo médio de uma violação de dados no setor rondou os 3,5 milhões de dólares.
Casos sonantes — como o ataque que parou grandes cadeias internacionais durante semanas — mostraram que até operações maduras ficam de joelhos quando as vendas param.
Para uma loja portuguesa não é preciso um prejuízo de milhões: bastam dois ou três dias de caixas paradas em época alta para o estrago ser sério.
O tipo de ameaça que mais paragens provoca é o mesmo de sempre, como explicámos em o que é o ransomware e como proteger a sua empresa.
7 medidas para reforçar a segurança de POS no retalho sem complicar a operação
Não é preciso virar a loja do avesso. A maior parte da segurança de POS no retalho fecha-se com um punhado de medidas práticas — sem atrapalhar quem está ao balcão.
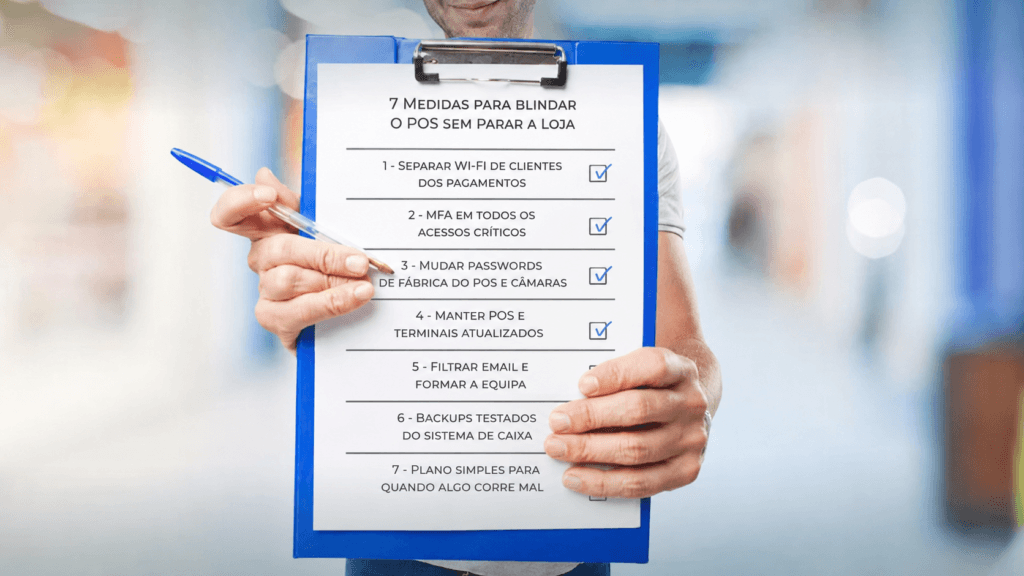
- Separe o Wi-Fi dos clientes dos pagamentos. A rede de visitantes deve estar isolada e nunca ter acesso ao POS nem ao terminal. É a medida com maior retorno e a mais barata.
- Ative a autenticação multifator (MFA). Em tudo o que é crítico: software de caixa, gestão, email e acessos remotos. Uma password roubada deixa de ser suficiente.
- Mude as passwords de fábrica. POS, routers, câmaras e qualquer equipamento ligado à rede. Parece óbvio, mas é a porta aberta mais comum.
- Mantenha o POS e os terminais atualizados. As atualizações fecham falhas que o malware aproveita. Sistemas em fim de vida devem ser isolados ou substituídos.
- Filtre o email e forme a equipa. A maioria dos ataques começa num clique. Ajuda perceber como saber se fui alvo de phishing e passar essa noção à equipa.
- Faça backups testados do sistema de caixa. E teste o restauro. Um backup que nunca foi recuperado é uma esperança, não uma garantia.
- Tenha um plano simples para o pior. Quem se liga a quem, o que se desliga, quem comunica. Meia página chega, mas tem de existir antes do incidente.
PCI DSS e NIS2: o que o retalho português tem mesmo de cumprir
A segurança de POS no retalho não é só boa prática — é obrigação legal. Há duas siglas que qualquer responsável devia conhecer, porque já têm consequências financeiras concretas.
A primeira é a PCI DSS, a norma internacional que define como tratar os dados de cartões. Quem aceita pagamentos com cartão está abrangido.
A versão atual (4.0.1) tornou obrigatórios, desde 31 de março de 2025, vários requisitos novos — incluindo a lista de scripts nas páginas de pagamento. Não cumprir pode significar coimas e, em caso de fraude, perder o direito a aceitar cartões. Os detalhes estão no site do PCI Security Standards Council.
A segunda é a NIS2, a diretiva europeia que Portugal transpôs pelo Decreto-Lei n.º 125/2025, em vigor desde 2026. Alarga muito o universo de empresas obrigadas a ter medidas de segurança e a reportar incidentes.
As cadeias de retalho de maior dimensão podem ficar abrangidas, com coimas que chegam aos vários milhões de euros. Vale a pena confirmar o enquadramento junto do Centro Nacional de Cibersegurança.
Atenção ao RGPD: uma fuga de dados de cartões é também uma violação de dados pessoais. O cruzamento com o RGPD na prática para PME é inevitável.
Perguntas frequentes sobre segurança de POS no retalho
A minha loja é pequena. Também tenho de cumprir a PCI DSS?
Sim. Qualquer negócio que aceite pagamentos com cartão está abrangido. O que muda é o nível de exigência e a forma de o demonstrar, que dependem do volume de transações.
Segmentar a rede vai atrasar as caixas?
Não. Bem configurada, a segmentação é invisível para quem opera. As caixas funcionam na mesma — apenas deixam de partilhar rede com o Wi-Fi dos clientes.
Uso terminais do banco. Não chega?
O terminal do banco protege a transação em si. Não protege a sua rede, o POS, o Wi-Fi nem os computadores da loja. E a maioria dos incidentes ataca tudo o resto à volta dele.
Quanto custa pôr isto em ordem?
As medidas de maior impacto (separar redes, MFA, mudar passwords, atualizar) têm custo contido e resolvem a maior parte do risco. O investimento maior só aparece com monitorização contínua.
Próximo passo: um diagnóstico honesto à sua loja
Se leu até aqui, provavelmente reconhece a sua loja em pelo menos um destes pontos: o Wi-Fi partilhado, a password que nunca mudou, o backup que ninguém testa.
É mais comum do que parece — e tem solução sem grandes obras.
A Morebiz acompanha empresas de retalho em Portugal há mais de duas décadas. A abordagem é sempre a mesma: primeiro perceber, depois proteger, sem parar a operação.
Pode começar por marcar uma chamada online gratuita: fazemos consigo uma análise inicial aos pagamentos, Wi-Fi e sistemas de caixa. Sem compromisso, sem jargão, sem vendas a pressão.
Em pouco mais de 30 minutos fica com uma noção clara de onde está e por onde começar. Que é, no fim de contas, a parte mais importante.

