

É provável que já tenha lido ou visto uma notícia envolvendo o Ransomware nos últimos anos em Portugal.
O ransomware é uma das ameaças cibernéticas mais urgentes do mundo: o software maligno sequestra ficheiros de pessoas e empresas, até se efetuar um pagamento para os recuperar!
Em duas linhas: o ransomware encripta os ficheiros da sua empresa e pede dinheiro para os devolver. Não se paga, isola-se a máquina, avisa-se quem tem de ser avisado. E, desde abril de 2026, as empresas abrangidas pelo novo Regime Jurídico da Cibersegurança têm 24 horas para notificar o CNCS.
Vou partilhar consigo os números mais recentes, que permitem ter uma ideia real do problema que enfrentamos:
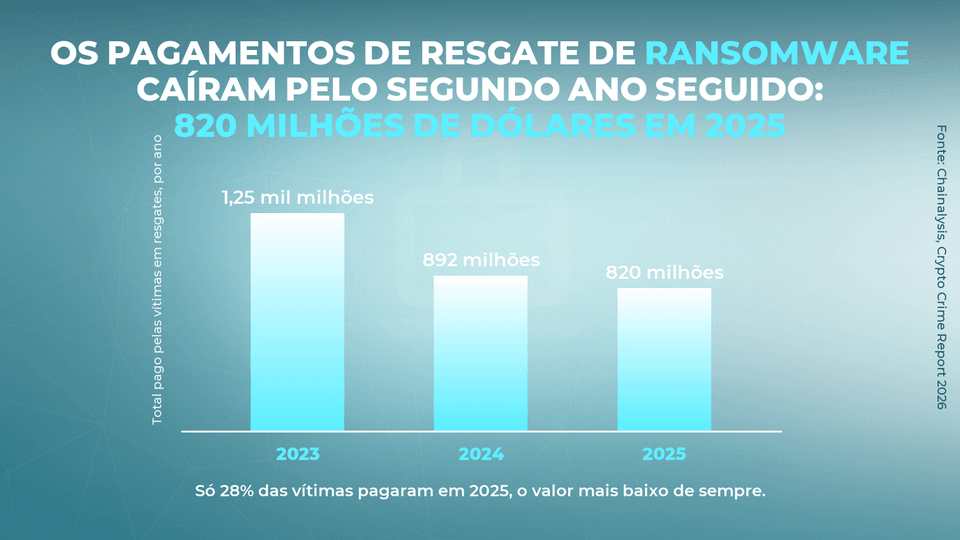
- Em 2025 as vítimas pagaram cerca de 820 milhões de dólares em resgates, menos 8% do que em 2024 e o segundo ano seguido a descer;
- No mesmo ano o número de ataques reclamados pelos grupos subiu cerca de 50%, o valor mais alto de sempre: há mais ataques e menos dinheiro a entrar;
- Só 28% das vítimas pagaram, o mínimo histórico. Mas quem paga paga muito mais: o resgate mediano passou de 12.738 para 59.556 dólares num ano;
- E em Portugal o CERT.PT registou 2 758 incidentes em 2024, mais 36% do que no ano anterior. Os casos de ransomware caíram 35%, mas os que aconteceram tiveram impacto muito mais amplo!
Mas o que é Ransomware?
Ransomware é software malicioso, implantado por cibercriminosos com objetivo de extorsão. Quando um sistema é atacado, esse software encripta ficheiros ou bloqueia o dispositivo da vítima…
…ou ainda pior: adicionar o roubo de informação confidencial da empresa!
Tendo sequestrado o dispositivo, os hackers chantageiam as suas vítimas e exigem uma certa quantia, em troca da desencriptação dos ficheiros bloqueados. Difícil de compreender?
Para não terminar este artigo sem saber o que significa a palavra ransomware, pedimos ao nosso diretor comercial para explicar o conceito da forma mais simples possível:
Há um ponto que nunca é demais relembrar: é certo que o cibercriminoso exige um resgate em dinheiro ou criptomoedas mas não há garantia de que o pagamento fará com que os seus ficheiros sejam recuperados!
Por essa razão e mais do que em qualquer outro período da história, importa que pessoas e empresas estejam preparados para assumir um comportamento preventivo, face à escalada desta ameaça.
Como ocorre a infeção por ransomware?
O software malicioso introduzido num dispositivo através de um ataque de ransomware pode dar ao cibercriminoso acesso a vários sistemas de uma organização…
…e essa “auto-estrada” pode ser aberta de várias maneiras diferentes!
Tipicamente, as infeções ocorrem por mensagens enviadas pelas redes sociais ou por emails com links ou anexos armadilhados, como PDFs ou documentos em formato Word.

Esta é a sequência habitual do crime:

Lembre-se que um simples email pode conter um anexo infetado ou um link malicioso, que encaminha o utilizador para o download de um ficheiro corrompido. Se o destinatário não identificar a ameaça a tempo, o ransomware será descarregado no seu dispositivo!
Redobre ainda os cuidados ao navegar pela internet: especialmente em desktop, é comum existirem ataques através de janelas que se abrem automaticamente no ecrã – os pop-up’s – a apresentar promoções ou anúncios fraudulentos. Não raras vezes, elas fazem parte de um esquema de phishing por ransomware!
➡️ Veja o artigo: Phishing: tudo o que precisa de saber para evitar um ataque

A diferença entre ransomware e outros softwares maliciosos é que o ransomware encripta o acesso a dados e ficheiros do dispositivo atacado. Neste contexto, encriptar significa tornar o acesso possível apenas com a utilização de uma chave de desencriptação.
É neste fase que o cibercriminoso estabelece contacto com a vítima e exige um resgate, em troca da “chave” que devolve acesso aos dados e ficheiros encriptados. Como é que o cibercriminoso estabelece contacto com a vítima?
➡️ Veja o artigo: Cibercrime invadiu as empresas em Portugal: como reagir?

Lembre-se que o pedido do resgate pode surgir em diversas formas. Mas há duas mais comuns, no âmbito de um ataque de ransomware:
- A mensagem no fundo do ecrã da vítima;
- E a inclusão de ficheiros de texto em cada diretório encriptado.
Nunca é demais relembrar que você não deve pagar o valor do resgate, depois de um ataque de ransomware. Não existem garantias de que receberá os seus ficheiros de volta. E estará a dar força a estas redes de crime organizado!

Os casos de ransomware acabam por desaguar milhões de euros na conta dos criminosos. E estes grupos não desaparecem quando são desmantelados: o LockBit foi abaixo numa operação policial internacional e, em outubro de 2025, regressou com uma nova variante e vítimas novas na Europa, nas Américas e na Ásia!
Por tudo isto, é importante que os empresários estejam preparados para reconhecer esse tipo de software malicioso e prevenir danos futuros. Como? No próximo capítulo, vamos olhar para os vários os tipos de ransomware que conhecemos.
Ransomware: que tipos existem?
Envie um email aos seus colaboradores com esta informação. Os três principais tipos de ransomware com uma gravidade compreendida entre moderada a perigosa são:

O scareware é um tipo de ataque que recorre a software de segurança nocivo e tenta prestar uma falsa assistência técnica. Se o computador estiver infetado com algum tipo de scareware, o utilizador receberá mensagens em pop-up a informá-lo que foi detetado um vírus no sistema…
…e que a forma de eliminá-lo será através de um pagamento!
Os pop-up’s continuarão a bombardear o utilizador até que este software seja eliminado do sistema. O problema é menos comum em sistemas Apple, embora também aconteça. Este é o aspeto de um ataque de ransomware por scareware:


Por vezes o cibercriminoso opta por uma estratégia mais drástica e veda o acesso do utilizador ao seu próprio computador, logo à partida. Esta prática é o que conhecemos por screen-locking ransomware.
O caso do ataque ao jornal Expresso, em Portugal, foi um ataque desta natureza; mas para um esclarecimento mais profundo vamos olhar para um outro exemplo:
- Ao iniciar o dispositivo, o utilizador depara-se com uma imagem com um selo do departamento de justiça de um qualquer país;
- Esta imagem informa o utilizador de uma qualquer atividade ilegal;
- E avisa o utilizador que, para voltar a aceder ao seu computador, deve ser paga uma multa por essa atividade ilegal!

Isto é um exemplo típico de ransomware por screen-locking. Mas lembre-se: os departamentos legais nunca entram em contacto com cidadãos desta forma. Se o quiserem fazer, eles recorrem a vias legais adequadas e previstas na lei.

Este tipo de ataque bloqueia o acesso a ficheiros no computador da vítima por via de encriptação e exige um resgate para devolver esse acesso. Esta é a forma de ataque por ransomware mais comum.
Não existem softwares capazes de trazer de volta os ficheiros encriptados mas, por vezes, alguns códigos de desencriptação são tornados públicos e absorvidos pelos principais anti-vírus do mercado.
Como a palavra “encriptar” pode soar complexa, pedimos ao nosso fundador Nuno Diniz que explicasse como funciona o processo de encriptação e que soluções existem depois do mal estar feito:
Agora que já reconhece as principais formas de ransomware, está na altura de descobrir que tipo de empresas estão no radar dos cibercriminosos e qual o nível de proteção mais adequado ao seu setor.
Quem são os alvos do ransomware?
Quando este tipo de cibercrime surgiu, no final dos anos 80, as vítimas eram utilizadores comuns – o que conhecemos em informática por sistemas individuais. Mas com a prática, os criminosos perceberam que podiam alargar o raio de ataque às empresas…
…e a ideia foi tão bem-sucedida que é às empresas que hoje dirigem mais parte dos seus ataques!

Vou dar-lhe uma ideia prática do problema sério que o ransomware representa hoje para as empresas, especialmente em Portugal:
- Em 2024, 78% dos incidentes registados pelo CERT.PT aconteceram em entidades privadas, não em organismos do Estado;
- E o ransomware apareceu em 48% das violações de dados analisadas no relatório de 2026 da Verizon. Praticamente uma em cada duas!
➡️ Clique para fazer um check-up grátis online à sua empresa
Alguns setores são mais afetados do que outros e você pode descobrir se o seu setor é um dos alvos preferenciais dos cibercriminosos, no gráfico da Barracuda que se segue:

As corporações são as que mais sofrem com ataques de ransomware. Este tipo de organização depende de dados para funcionar e faturar e, perante longos períodos sem acesso a estas bases de dados….
…são facilmente tentadas a responder pedidos de resgate com quantias absurdas, em troca da (eventual) recuperação do acesso aos dados encriptados!
Outro aspeto que pode observar no gráfico é o facto dos municípios e instituições de saúde serem também alvos preferenciais. Esta tendência verificou-se em Portugal: CTT, EMEL, INEM, TAP e vários hospitais públicos foram algumas das instituições atacadas na vaga de 2021 e 2022. O padrão manteve-se: o Centro Nacional de Cibersegurança aponta a saúde, a educação e os serviços públicos como as áreas onde o ransomware deixou o rasto mais pesado!
Mas o que fazer em caso de ataque?
Sabemos que cada situação tem as suas especificidades, mas existem seis passos importantes que deve seguir caso seja vítima de um ataque de ransomware:
- Nunca é demais relembrar: não pague o resgate pedido pelos cibercriminosos. Esta recomendação é tão importante que chegou a ser aprovada pelo FBI;
- Mantenha os stakeholders informados: funcionários, fornecedores, clientes ou conselho de administração. Eles podem agravar o problema se não estiverem conscientes de que estão a ser alvo de um ataque;
- Interrompa a transmissão de dados do dispositivo atacado: desconecte o computador da rede e de quaisquer outros equipamentos a que possa estar ligado;
- Redefina todas as suas senhas de acesso nos dispositivos da empresa que não tenham sido infetados – e que não estavam conectados à rede invadida no momento do ataque. Podem existir senhas de acesso a outras máquinas no sistema invadido;
- Identifique o tipo de ransomware de que foi alvo e partilhe a ocorrência com as forças de segurança. Em Portugal a Polícia Judiciária tem um departamento dedicado ao crime cibernético. E, desde abril de 2026, o Regime Jurídico da Cibersegurança obriga as entidades abrangidas a notificar o CNCS nas primeiras 24 horas depois de detetarem um incidente significativo;
- Contacte o seu parceiro de IT para confirmar se existe informação pública que permita que os seus ficheiros sejam desencriptados. O seu parceiro pode (e deve) restaurar e/ou atualizar programas, softwares e processos que poderão estar corrompidos ou ter vulnerabilidades!

➡️ Veja o artigo: NIS2 em Portugal – quem está abrangido e o que fazer já
Na prática, é nas 24 horas que a maior parte das empresas tropeça. Um ataque de ransomware não escolhe a terça-feira de manhã: descobre-se às três da manhã de sábado. O relógio do CNCS começa a contar na deteção, não na segunda-feira. Quem não tem escrito numa página quem deteta, quem decide se o incidente é significativo e quem submete a notificação, perde o prazo enquanto ainda está a tentar perceber o que aconteceu.
Naturalmente, depois do mal estar feito, você deve refletir sobre como garantir que o problema não volta a acontecer. E para isso só há uma palavra: prevenção.
A nossa sugestão é que, antes de qualquer investimento em segurança informática, você deve garantir que todos os colaboradores têm conhecimento sobre boas práticas de segurança. Porquê? Os números falam por si:
- O relatório de 2026 da Verizon analisou mais de 22 mil violações de dados confirmadas em 145 países e encontrou o fator humano em 62% delas;
- Nas notificações à Comissão Nacional de Proteção de Dados, a falha humana é a origem mais frequente de todas, à frente da exploração de vulnerabilidades e do phishing;
- E 69% das vítimas de ransomware não pagaram o resgate. Recusar deixou de ser a exceção e passou a ser o que a maioria faz!
➡️ Descarregue grátis o nosso o Manual de Boas Práticas – Segurança Informática
Face ao aumento brutal do número de ciberataques registado nos últimos meses, a Morebiz está a realizar uma ação de formação em cibersegurança junto de todos seus clientes. Você pode requisitar a sua grátis neste link: informatica.morebiz.pt/interpol-alerta-quiz
Última nota!
Se você entrou neste artigo porque sofreu um ataque e tem urgência em resolvê-lo, não leia o próximo capítulo. A nossa equipa criou-o apenas para que possa saber mais sobre a origem do ransomware.
A origem do ransomware
Embarque numa viagem ao passado e conheça as principais fases da evolução do ransomware, ao longo da história.
📆 1989
Para os mais curiosos, este tipo de cibercrime surge no final dos anos 80 e populariza-se como PC Cyborg ou AIDS. O processo era no mínimo inovador: depois do computador ser atacado e reiniciar 90 vezes (!) era exigido ao utilizador que introduzisse uma licença…
…e essa licença só podia ser obtida em troca do envio de 189 dólares por correio tradicional! Veja o aspeto desta ameaça, nos primórdios da sua existência:

📆 2004
Quase duas décadas depois, surge uma nova evolução da ameaça – o GpCode – que não fazia mais do que uma encriptação para sequestrar dados pessoais das vítimas…
…esta foi a base do sistema que hoje conhecemos como ransomware tradicional!

📆 2007
Foi neste ponto que assistimos ao surgimento de um novo tipo de software malicioso: o Winlock que, ao invés de encriptar ficheiros, bloqueava o acesso dos utilizadores aos seus computadores. Como exatamente?
A resposta é simples e vai chocá-lo/a: o malware assumia o controlo do ecrã, apresentava imagens pornográficas e pedia um resgate à vítima por SMS para esse bloqueio (e essas imagens) desaparecerem do ecrã!

📆 2012
Cinco anos mais tarde surgiu aquilo que ficou conhecido como ransomware governamental. Tal como num ataque tradicional, a vítima ficava imposssibilitada de aceder ao seu computador – e era apresentado no seu ecrã uma mensagem com símbolos de institituições governamentais.

O cibercriminoso fazia assim passar-se por uma agência estatal, informava o utilizador de que existia uma condenação pela prática de um crime e informava-o da necessidade de um pagamento de uma multa entre 100 a 3000 dólares. O resultado?
O utilizador, pouco familiarizado com esta prática, ficava sem saber como agir e acabava por pagar o resgate – muitas vezes pelo embaraço social que sentia, perante família e amigos que observavam o seu computador nesta situação.
📆 2013
E eis que chegamos à era do famoso CryptoLocker: um tipo de ransomware que encripta os ficheiros num servidor remoto. Esta estirpe era tão potente que foi necessária uma task-force governamental global para eliminá-la!
➡️ Veja o artigo: O que é o ransomware CryptoLocker e como removê-lo
Um ano depois do seu surgimento, este tipo de malware e outras famílias semelhantes apareceram, em larga escala, também nos dispositivos móveis. Como?
O malware fraudulento era enviado por apps maliciosas e pedia ao utilizador que reiniciasse o seu telemóvel no modo de segurança para eliminar a aplicação infetada e assim recuperar o acesso ao seu dispositivo.

📆 2016
Finalmente surge o KeRanger que foi o primeiro ransomware para sistemas Apple. Com eles, os dispositivos são atacados de maneira silenciosa, durante cerca de três dias, até o malware se manifestar e encriptar os ficheiros do sistema.
Tipicamente, o ataque era feito através do download de um software chamado Transmission – um software legítimo para descarregar ficheiros Bittorrent – cuja versão original fora substituída por uma corrompida, que transportava o malware.
➡️ Veja o artigo: O que é e como remover o KeRanger OS X
Entretanto a Apple lançou uma atualização que consegue impedir a infeção. Hoje em dia, este tipo de ransomware já não é um problema para os utilizadores. De qualquer forma, caso esteja a usar uma versão muito antigo e o seu sistema for afetado, é aqui que o os ficheiros se alojam:

📆 2018
Naturalmente existiram inúmeras estirpes de ransomware que não foram abordadas neste artigo. Mas o escândalo do ataque aos jornais norteamericanos com o vírus Ryuk, em 2018, merece lugar de destaque na nossa cronologia. Porquê?
Ele simboliza na perfeição a alteração de estratégia, por parte dos cibercriminosos, que passaram a atacar cada vez mais instituições críticas ao funcionamento da sociedade.
➡️ Veja o artigo: O que é o ransomware Ryuk
Neste caso, o problema atingiu uma dimensão tal que os funcionários do Times chegaram a transportar manual as páginas da redação para as gráficas. Este era o aspeto do aviso que os jornais recebiam, depois de serem atacados:

São milhares de estirpes diferentes, oriundas dos quatro cantos do planeta. Há notícias sobre vírus oriundos do Irão; outras de malware proveniente da Rússia. Mas a verdade é que de todo o mundo chegam – e vão continuar a chegar – ameaças ao bom funcionamento da sua empresa.
O conselho de uma organização como a nossa, que opera nesta área desde 2006, é a prevenção e a formação de todos os colaboradores em boas práticas de cibersegurança. Parece cliché? Sim. Mas é essa a diferença mais comum entre as empresas atacadas e as que nunca sofreram um ataque!
Lembre-se: a nossa empresa pode ajudá-lo/a na proteção informática dos dados e equipamentos críticos ao funcionamento da sua empresa. De uma forma simples: agende uma reunião gratuita de 30 minutos com um dos nossos especialistas agora!

