

Este artigo responde a quem pesquisa como fazer uma auditoria OT em fábricas com linhas automáticas e sistemas SCADA, de forma prática e alinhada com a realidade portuguesa. Explica o que uma auditoria OT deve cobrir (ativos, rede, acessos, backups, processos) e como isso reduz riscos de paragem, falhas de segurança e incumprimento normativo (NIS2, etc.). O leitor sai com uma checklist clara para preparar a próxima auditoria OT na sua fábrica.
Se a sua fábrica depende de linhas automáticas e de um sistema SCADA para produzir, uma falha de OT não é “só” um problema técnico: é sinónimo de paragem de produção, desperdício de matéria-prima e potenciais incumprimentos legais.
É aqui que entra a auditoria OT em fábricas com linhas automáticas e SCADA: um exame estruturado à forma como a sua automação está desenhada, protegida e operada.
Neste guia vamos ver, em linguagem simples, o que deve ser analisado numa auditoria OT em ambiente industrial, para que saiba exatamente o que pedir a quem audita… E o que questionar quando lê o relatório final.
1. O que é, na prática, uma auditoria OT em fábricas com linhas automáticas e SCADA?
Uma auditoria desta natureza é uma avaliação sistemática de:
- Equipamentos de controlo (PLCs, remotas, drives, sensores, atuadores).
- Servidores e estações SCADA, históricos, HMIs e engenharias.
- Redes industriais (switches, firewalls, WLAN industriais, VPNs de acesso remoto).
- Processos, perfis de acesso e procedimentos de operação e manutenção.
Objectivo: responder a três perguntas simples:
- O que temos? (inventário e criticidade)
- Como está ligado? (arquitetura e fronteiras OT/IT)
- Quão fácil é parar, manipular ou chantagear a fábrica? (riscos e controlos)
Uma boa auditoria OT em fábricas com linhas automáticas e SCADA não é um “scan de vulnerabilidades” genérico: respeita restrições de segurança funcional, janelas de paragem e limitações dos fabricantes – e prioriza sempre a disponibilidade e segurança das pessoas.
2. Antes de começar: mapa OT/IT e contexto da fábrica
Antes de mergulhar em listas técnicas, deve começar pelo contexto:
- Processos críticos: que linhas não podem parar? Que KPIs estão em jogo (OEE, scrap, tempo de setup, SLA com clientes)?
- Integrações OT/IT: MES, ERP, historiadores em cloud, relatórios BI, acesso remoto de integradores;
- Regulamentação aplicável: NIS2, requisitos de clientes (automóvel, alimentar, saúde), políticas de grupo;
- Eventos passados: paragens inexplicadas, falhas de comunicação, incidentes de cibersegurança já registados.
Sem este enquadramento, a auditoria OT em fábricas com linhas automáticas e SCADA tende a gerar “listas de vulnerabilidades” pouco úteis ao negócio.
3. O que deve ser analisado numa auditoria OT em fábricas com linhas automáticas e SCADA
3.1 Inventário e classificação de ativos OT
Primeiro bloco da auditoria OT em fábricas com linhas automáticas e SCADA: saber o que existe.
A auditoria deve:
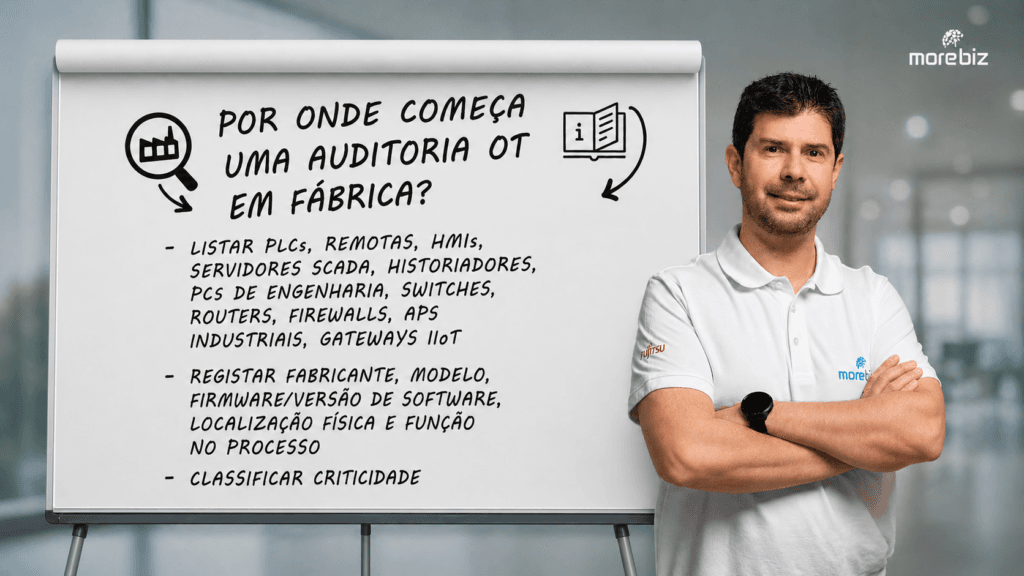
- Listar PLCs, remotas, HMIs, servidores SCADA, historiadores, PCs de engenharia, switches, routers, firewalls, APs industriais, gateways IIoT;
- Registar fabricante, modelo, firmware/versão de software, localização física e função no processo;
- Classificar criticidade: “se este equipamento falhar, o que pára e com que impacto em segurança, qualidade e entrega?”.
Sem inventário, não há gestão de risco. E, sem gestão de risco, qualquer investimento em cibersegurança é um tiro no escuro.
3.2 Arquitetura de rede e segmentação
Depois, a auditoria OT em fábricas com linhas automáticas e SCADA deve olhar para a rede:
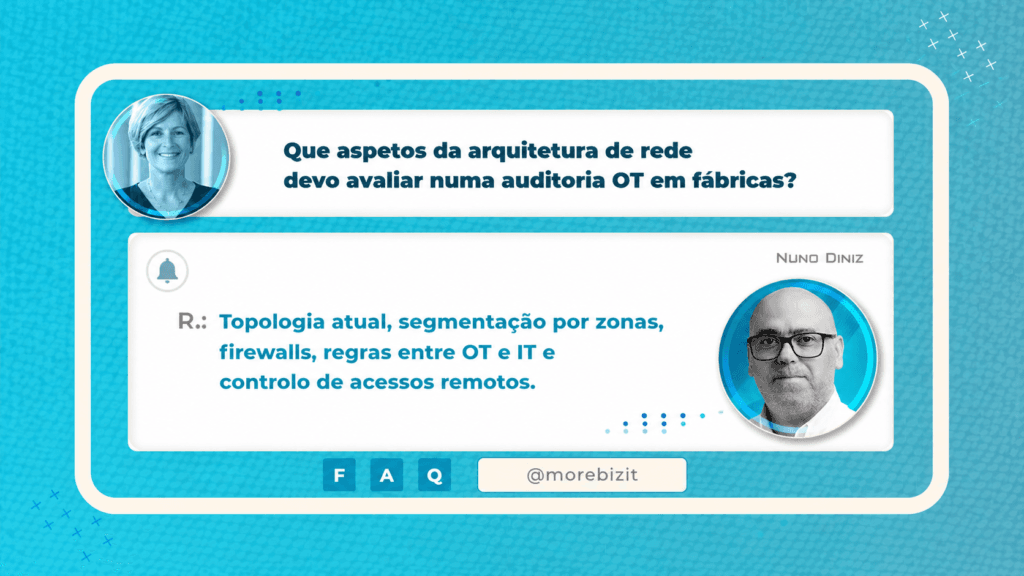
- Topologia atual: desenhos atualizados? Ou “o que o integrador deixou em 2015”?
- Segmentação por zonas (inspirada no modelo Purdue / IEC 62443):
- Nível de campo (rede de I/O, drives, sensores).
- Nível de controlo (PLCs, remotas).
- Nível SCADA/MES (servidores, HMIs, aplicações).
- DMZ OT/IT para troca com ERP, BI, cloud.
- Firewalls e regras entre OT e IT: há filtros ou “tudo aberto” porque “era mais simples para o fornecedor”?
- Acesso remoto: VPNs, ferramentas de assistência, ligações 4G/5G “temporárias” que ficaram permanentes.
Aqui, a auditoria OT em fábricas com linhas automáticas e SCADA deve identificar:
- Pontos únicos de falha (single points of failure).
- Caminhos diretos da Internet para PLCs/SCADA.
- Dispositivos com gestão por default (passwords de fábrica, HTTP sem cifragem, etc.).
3.3 Gestão de acessos, contas e perfis
Outro eixo crítico da auditoria OT em fábricas com linhas automáticas e SCADA é o controlo de quem pode fazer o quê:
- Existem contas nominativas para operadores, supervisores, manutenção, engenharia e fornecedores?
- Ou partilham todos o mesmo login “operador / 1234”?
- Há perfis com direitos mínimos necessários (princípio do least privilege)?
- A autenticação ao SCADA e a acessos remotos usa MFA ou apenas senha?
- Como se faz onboarding/offboarding de colaboradores e fornecedores com acesso OT?
Qualquer auditoria OT em fábricas com linhas automáticas e SCADA deveria ligar estes pontos com boas práticas de autenticação forte e gestão de contas privilegiadas, como explicado no artigo cibersegurança na indústria.
3.4 Configuração, patches e hardening de equipamentos OT
Em OT, “atualizar” não é tão simples como em IT. Ainda assim, a auditoria OT em fábricas com linhas automáticas e SCADA deve:
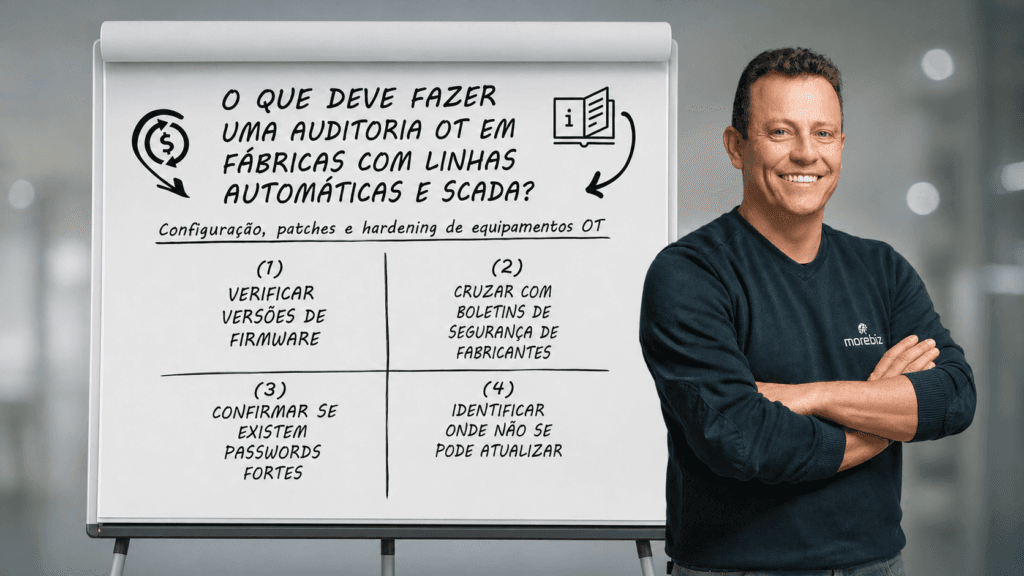
- Verificar versões de firmware de PLCs, remotas, switches, firewalls OT, servidores SCADA;
- Cruzar com boletins de segurança de fabricantes (vulnerabilidades críticas conhecidas);
- Confirmar se existem passwords fortes, desativação de serviços não usados (telnet, http, portas legacy), logging ativado;
- Identificar onde não se pode atualizar (por risco de certificações, validações, etc.) e, nesses casos, propor controlos compensatórios (segmentação, whitelisting, monitorização reforçada).
3.5 Monitorização, logs e deteção de anomalias
Uma auditoria OT em fábricas com linhas automáticas e SCADA deve avaliar se:
- Há registo de eventos relevantes em SCADA, PLCs, firewalls e sistemas de acesso remoto;
- Esses logs são enviados para um repositório central (SIEM ou equivalente) ou vivem dispersos e nunca são revistos;
- Existem alertas para comportamentos anómalos, como:
- Downloads de programas para PLC fora de janelas autorizadas;
- Acessos remotos fora de horas;
- Ou mudanças de configuração não documentadas!
Sem visibilidade, a primeira vez que descobre um problema é quando a linha está parada.
3.6 Backups, recuperação e redundância
Se amanhã um ransomware cifrar um servidor SCADA, ou um PLC morrer fisicamente, quanto tempo demora a voltar a produzir? A auditoria OT em fábricas com linhas automáticas e SCADA deve verificar:
- Backups regulares de:
- Programas de PLC, receitas, parâmetros de drives.
- Configurações de switches, firewalls, routers.
- Bases de dados de SCADA/historiadores.
- Localização dos backups:
- Só em disco local ao lado do servidor?
- Ou cópias offline / imutáveis (regra 3-2-1)?
- Testes de restauro: há evidência de que as cópias foram testadas recentemente?
Aqui encaixa diretamente a experiência descrita em o que é o ransomware e como proteger a sua empresa: sem backups sólidos, uma infeção compromete toda a operação.
3.7 Processos, formação e resposta a incidentes
Tecnologia sem pessoas e processos é frágil. Por isso, qualquer auditoria OT em fábricas com linhas automáticas e SCADA deve avaliar:
- Existência de procedimentos escritos para:
- Alterações em PLCs/SCADA (change management)
- Ligações remotas de fornecedores
- Arranque e paragem de linhas em caso de incidente OT
- Formação de operadores e manutenção em:
- Boas práticas de cibersegurança OT (pendrives, portáteis de fornecedores, engenharia remota)
- Reconhecimento de sinais de ataque (e.g., pop-ups, comportamentos estranhos, pedidos suspeitos)
- Integração com o plano global de resposta a incidentes da empresa (IT + OT).
4. Referenciais úteis para estruturar a auditoria OT
Não precisa de “reinventar” este processo. Existem referenciais maduros que ajudam a criar a checklist:
- NIST SP 800-82 Rev. 3, Guide to Operational Technology (OT) Security – visão completa sobre riscos e controlos em OT/ICS, incluindo SCADA
- ENISA white paper sobre incidentes de segurança em ICS/SCADA – lições aprendidas de incidentes reais em ambientes industriais.
A auditoria OT em fábricas com linhas automáticas e SCADA deve adaptar estes referenciais ao seu contexto específico (tipo de indústria, maturidade, orçamento), em vez de os seguir como “checklist cega”.
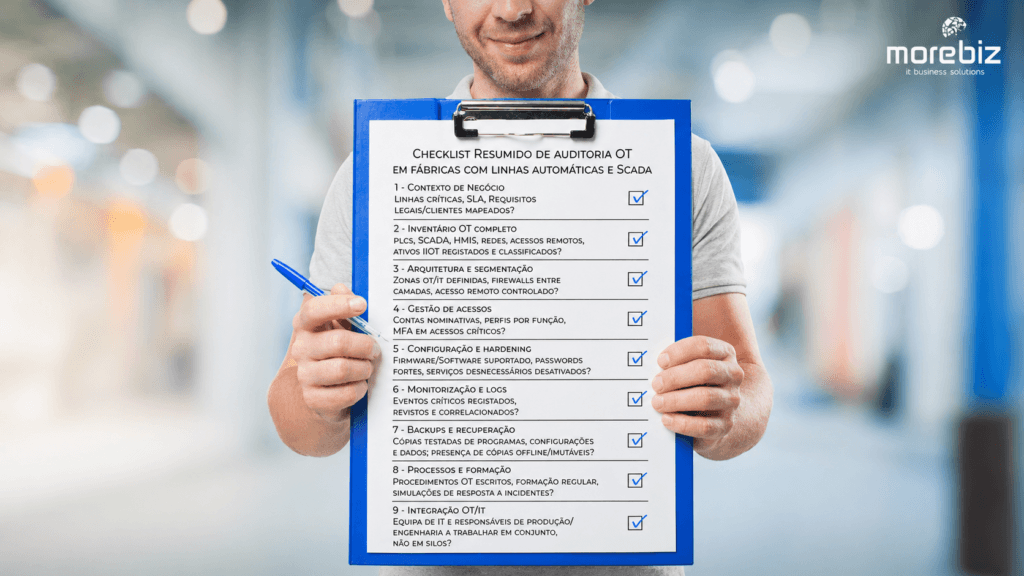
5. Checklist resumido de auditoria OT em fábricas com linhas automáticas e SCADA
Para usar na próxima visita à fábrica:
- Contexto de negócio
Linhas críticas, SLA, requisitos legais/clientes mapeados? - Inventário OT completo
PLCs, SCADA, HMIs, redes, acessos remotos, ativos IIoT registados e classificados? - Arquitetura e segmentação
Zonas OT/IT definidas, firewalls entre camadas, acesso remoto controlado? - Gestão de acessos
Contas nominativas, perfis por função, MFA em acessos críticos? - Configuração e hardening
Firmware/software suportado, passwords fortes, serviços desnecessários desativados? - Monitorização e logs
Eventos críticos registados, revistos e correlacionados? - Backups e recuperação
Cópias testadas de programas, configurações e dados; presença de cópias offline/imutáveis? - Processos e formação
Procedimentos OT escritos, formação regular, simulações de resposta a incidentes? - Integração OT/IT
Equipa de IT e responsáveis de produção/engenharia a trabalhar em conjunto, não em silos?
6. Próximos passos: preparar a sua fábrica para a próxima auditoria OT
Em vez de encarar a auditoria OT em fábricas com linhas automáticas e SCADA como “mal necessário”, use-a como alavanca para:
- Reduzir paragens não planeadas.
- Melhorar a previsibilidade da produção.
- Demonstrar diligência a clientes e reguladores.
Se quer alinhar o seu ambiente OT com boas práticas de cibersegurança na indústria e reduzir a probabilidade de ter de aplicar planos de crise como os descritos em o que é o ransomware e como proteger a sua empresa, o passo seguinte é simples: faça um diagnóstico inicial e defina um roadmap de 12–24 meses.
Se preferir que alguém traduza estes conceitos técnicos para impacto real na sua linha de produção, fale com a equipa da Morebiz e agende uma conversa. Uma boa auditoria começa sempre pelo mesmo sítio: ouvir a operação, mapear a realidade e só depois mexer em configurações.

