

Imagine isto. Sexta-feira, 16h30. A linha de produção tem mais duas horas para acabar a encomenda de um cliente importante. De repente, todas as máquinas param. Não é avaria mecânica. É um ecrã preto com um pedido de resgate em bitcoin.
Não é hipótese. Aconteceu (e continua a acontecer) em fábricas portuguesas de pequena, média e grande dimensão.
A cibersegurança industrial — aquela que protege ao mesmo tempo os computadores do escritório (IT) e os sistemas que correm na fábrica, como CLPs, SCADAs e máquinas (OT) — deixou de ser opcional. Quem ainda olha para ela como “coisa do informático” está a deixar a porta da fábrica aberta aos cibercriminosos.
Ao longo dos últimos anos, vimos PMEs industriais portuguesas a passar pelos mesmos cinco erros, vezes sem conta. Erros que quase levaram (e por vezes levaram mesmo) a paragens de produção, prejuízos de dezenas de milhares de euros e perda de confiança dos clientes. Vou contar-lhe quais são — e, mais importante, como evitar cada um.
O que está em jogo: OT, IT e o porquê de andarem agora de mãos dadas
Antes de avançar para os erros, vale a pena clarificar o terreno.
IT (Information Technology) é o que toda a gente conhece: portáteis, servidores, email corporativo, ERP, faturação, partilha de ficheiros, redes Wi-Fi de escritório.
OT (Operational Technology) é a tecnologia que faz a fábrica andar: controladores lógicos programáveis (CLPs), sistemas SCADA, sensores industriais, robôs, balanças, máquinas CNC. Eram tradicionalmente sistemas isolados, fechados e “desligados do mundo”.
O problema é que essa separação acabou. Hoje, qualquer máquina moderna está ligada à rede para reporting, manutenção remota ou integração com o ERP. Quando o IT e o OT partilham a mesma rede, um ataque que entra pelo email da contabilidade pode, em horas, chegar à máquina que estampa peças metálicas.
Daí o foco em cibersegurança industrial: porque já não chega proteger só o escritório. É preciso pensar a fábrica inteira.
Erro 1: Tratar a rede da fábrica como se fosse a rede do escritório
Foi a primeira coisa que vimos numa fábrica de produção alimentar com cerca de 35 colaboradores. A rede era uma só. PCs do escritório, impressoras, telemóveis pessoais dos visitantes e — no mesmo segmento — os CLPs das linhas de enchimento.
Um colaborador clicou num anexo malicioso recebido por email. O ransomware encriptou os ficheiros do servidor de faturação. E, porque a rede era plana, propagou-se também para os terminais HMI que controlavam as linhas. Resultado: 18 horas de paragem e perda total da produção daquele turno.
Rede plana vs rede segmentada
Rede plana
TUDO no mesmo segmento
Rede segmentada
3 zonas com firewall
Como evitar: segmentar a rede em pelo menos três zonas — escritório (IT), produção (OT) e DMZ para serviços partilhados. As regras de firewall entre zonas têm de ser explícitas: o que entra, o que sai, em que portos, com que protocolos. Pode parecer trabalhoso, mas é a base de tudo o resto.
Erro 2: Manutenção remota das máquinas com VPN sempre ligada e password do fornecedor
Conhecemos uma empresa metalomecânica em que o fornecedor das máquinas CNC tinha uma VPN permanentemente aberta para “facilitar a assistência”. A password era a mesma há cinco anos e estava num documento Word partilhado entre vários técnicos do fornecedor.
Quando o portátil de um desses técnicos foi comprometido, o atacante entrou diretamente pelas máquinas — sem passar pelo email, sem passar pelo IT, sem passar por nada que a empresa controlasse.
Como evitar: acessos remotos de fornecedores só com autenticação multifator (MFA), só quando solicitados, e com janelas de tempo limitadas. Ideal: o fornecedor pede acesso, alguém na fábrica abre o “túnel”, a sessão fica gravada, e fecha-se ao fim da intervenção. Quem opera as máquinas tem de ter o controlo do acesso, não o contrário.
Erro 3: Backups que não cobrem a parte OT (ou que ninguém testa)
Numa fábrica têxtil, perguntámos quem fazia o backup das configurações dos teares automáticos. Silêncio. “Nunca pensámos nisso, isso é com a marca das máquinas.” Não era. E quando uma falha eléctrica corrompeu o disco de um dos controladores, foram precisos quatro dias e a vinda de um técnico estrangeiro para reconstruir os parâmetros à mão. Quatro dias de tear parado.
Os backups das máquinas industriais — programas de CLP, receitas, parâmetros de SCADA, imagens de HMI — caem frequentemente fora do plano de cibersegurança. E mesmo quando existem, ninguém os testa.
Como evitar: aplicar a regra dos backups (três cópias, dois suportes diferentes, uma fora do site) também ao OT. Documentar todas as máquinas críticas, definir frequência de backup por equipamento, e — fundamental — testar restauros pelo menos duas vezes por ano. Um backup que nunca foi testado é uma esperança, não uma garantia.
Erro 4: Acreditar que “antivírus chega” e ignorar tudo o resto
Esta é talvez a frase mais perigosa que ouvimos em reuniões: “Mas nós temos antivírus em todos os PCs, estamos bem.” Não estão.
O antivírus é uma camada. Importante, mas só uma. Numa fábrica moderna com email, Wi-Fi para colaboradores, acessos remotos, computadores de chão de fábrica, IoT e máquinas, fazem falta várias camadas:
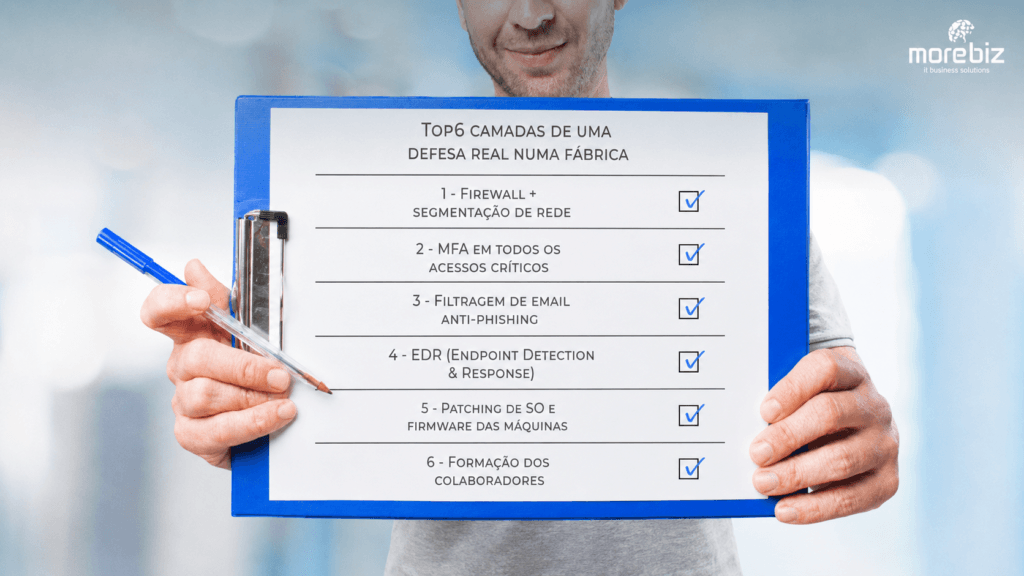
- Firewall com inspeção de tráfego e segmentação de rede;
- Autenticação multifator para todos os acessos críticos (email, ERP, VPN, manutenção remota);
- Filtragem de email para travar phishing antes de chegar ao colaborador;
- Endpoint detection and response (EDR) — uma evolução do antivírus que deteta comportamento e não só assinaturas;
- Política de patching: aplicar atualizações de segurança nos sistemas operativos e firmware das máquinas (sim, também das máquinas);
- Formação dos colaboradores. A maioria dos ataques entra por email ou por um clique inocente.
Se ficar só pelo antivírus, está a defender o portão da frente e a deixar todas as janelas abertas. Em o que é o ransomware e como proteger a sua empresa explicámos com detalhe o tipo de ameaça que mais paragens tem provocado em PMEs portuguesas.
Erro 5: Não saber quem faz o quê quando o ataque acontece
A pior coisa que pode acontecer quando se descobre um incidente é a fábrica parar para uma reunião improvisada. Quem chama os bombeiros? Quem chama o consultor de IT? Desligamos a internet ou não? Comunicamos ao cliente da encomenda em curso? Notificamos a CNPD?
Vimos isto em direto numa empresa que sofreu um ataque ao ERP. Perderam três horas em decisões básicas porque ninguém tinha pensado nisso antes. E três horas, em hora de pico de produção, são milhares de euros.
Como evitar: ter um plano de resposta a incidentes, simples e por escrito. Quem decide o quê. Que telefones se ligam, por que ordem. Quem comunica externamente. Quem isola que sistemas. Idealmente, simular o plano uma vez por ano — basta uma manhã. A diferença entre uma empresa que se recompõe em horas e outra que demora semanas está aqui.
Pode aprofundar este último ponto no nosso guia foi vítima de ransomware? 7 passos para retomar o controlo da sua empresa, que aplica a mesma lógica aos primeiros minutos após detetar um ataque.
Como pôr a cibersegurança industrial em ordem (sem ter que “partir tudo”)
Não é preciso uma revolução. É preciso uma abordagem por fases.
3 fases para proteger uma fábrica portuguesa
1. Visibilidade
Mapear máquinas, fornecedores, acessos remotos, dados críticos e pontos frágeis da infraestrutura.
2. Quick Wins
Segmentar rede, ativar MFA, fechar acessos remotos inseguros e testar backups.
3. Maturidade
SOC ou serviço gerido, formação periódica, plano de resposta a incidentes e conformidade NIS2.
Fase 1 — Visibilidade. Mapear o que existe. Que máquinas estão na rede, que sistemas operativos correm, que fornecedores têm acesso remoto, que dados saem e entram. Não dá para proteger o que não se sabe que existe.
Fase 2 — Quick wins. Segmentar a rede em zonas, ativar MFA nos acessos críticos, fechar acessos remotos permanentes, atualizar firmware do que estiver evidentemente desatualizado, garantir backups testados das máquinas críticas.
Fase 3 — Maturidade. Implementar monitorização contínua (SOC ou serviço gerido), políticas formais, formação periódica dos colaboradores, plano de resposta a incidentes documentado, conformidade com diretivas como a NIS2 (caso seja aplicável à sua atividade).
Em três fases, mesmo uma PME industrial com 20 a 200 colaboradores consegue um nível de proteção sério em seis a doze meses.
A entidade portuguesa de referência nesta matéria, o Centro Nacional de Cibersegurança, publica regularmente alertas e recomendações específicas para o tecido empresarial. Vale a pena subscrever os boletins. Para empresas com componente exportadora, a ENISA (agência europeia) tem guias gratuitos focados em OT, NIS2 e infraestruturas críticas que são uma boa primeira leitura.
Perguntas frequentes sobre cibersegurança em fábricas
Antes de fechar, três dúvidas que recebemos com mais frequência sobre este tema, vindas de gestores e responsáveis de IT de PMEs industriais.
As máquinas antigas (com Windows XP, por exemplo) podem ser protegidas?
Podem, isolando-as numa zona de rede própria, sem acesso direto à internet, e colocando entre elas e o resto da fábrica uma firewall com regras restritas. Não é uma proteção perfeita, mas é uma diferença gigantesca face a deixá-las na rede plana.
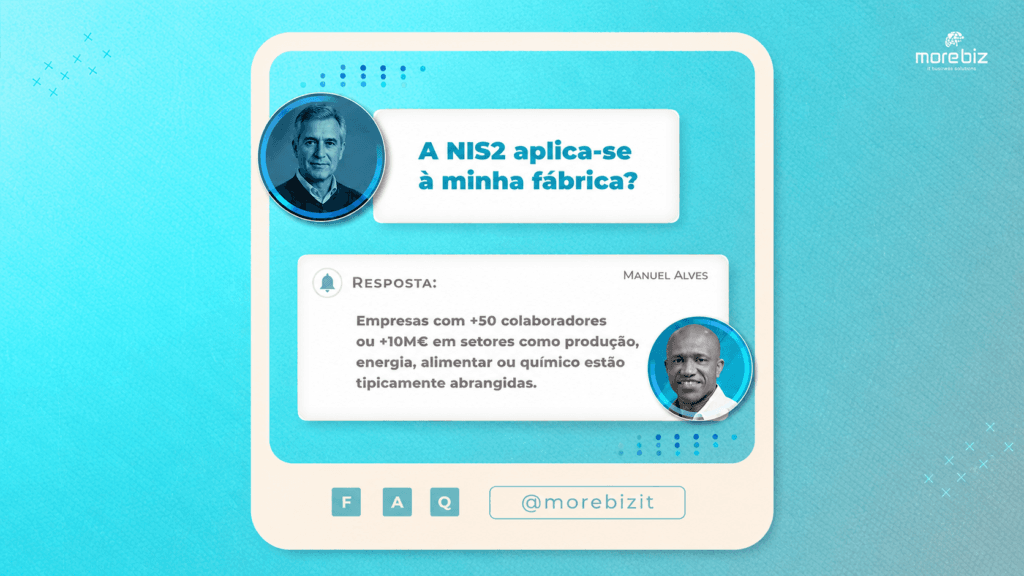
A NIS2 aplica-se à minha empresa?
A diretiva NIS2 alarga muito o âmbito face à NIS anterior. Empresas com mais de 50 colaboradores ou faturação acima de 10 milhões de euros em setores como produção, energia, alimentar ou químico estão tipicamente abrangidas. Vale a pena fazer uma análise formal — as coimas previstas são significativas.
Quanto custa proteger uma fábrica com 30 a 100 colaboradores?
Depende da maturidade atual. Os “quick wins” da Fase 2 podem ser feitos com investimento contido (firewalls, MFA, ajustes de configuração, formação). O salto para a Fase 3 envolve serviços geridos contínuos, com mensalidades. A regra prática que aplicamos: o orçamento anual de cibersegurança deve ficar entre 5% e 10% do orçamento total de IT.
Vale a pena ter cibersegurança em casa ou contratar fora?
Para PMEs com menos de 200 colaboradores, raramente compensa ter uma equipa interna dedicada só a isto. Faz mais sentido ter um responsável interno (pode ser o gestor de IT) que articula com um parceiro externo especializado em OT e IT.
Próximo passo: um diagnóstico honesto
Se chegou ao fim deste artigo, é porque sente que a sua fábrica pode ter — pelo menos — um destes cinco erros. Que é mais comum do que parece e que tem solução.
A Morebiz acompanha PMEs industriais em Portugal há mais de duas décadas, e os planos de transformação que desenhamos partem sempre do mesmo princípio: primeiro perceber, depois proteger. Pode começar por marcar uma chamada online gratuita e fazemos consigo uma análise inicial à infraestrutura. Sem compromisso, sem jargão, sem vendas a pressão.
Em pouco mais de 30 minutos consegue ter uma noção clara de onde está e por onde começar. Que é, no fim de contas, a parte mais importante.

