

Imagine este cenário: um elemento da sua equipa financeira recebe uma chamada urgente do “CEO” a pedir uma transferência imediata para um fornecedor crítico. A voz é igual. O tom é o mesmo. A história até faz sentido. Mas não é o CEO. É um criminoso a usar deepfakes por voz para esvaziar a tesouraria da sua empresa.
Até há pouco tempo, falar de deepfakes era quase sinónimo de vídeos falsos nas redes sociais. Hoje, os deepfakes por voz estão a tornar‑se uma ferramenta preferida dos cibercriminosos para enganar equipas financeiras, contabilidade e tesouraria. E fazem-no com um realismo que, em contexto de pressão, é muito difícil de detetar sem preparação.
Neste artigo, vamos mostrar-lhe como funcionam estes ataques, por que razão as equipas financeiras são um alvo prioritário e o que precisa de mudar – em processos, tecnologia e formação – para reduzir drasticamente o risco.
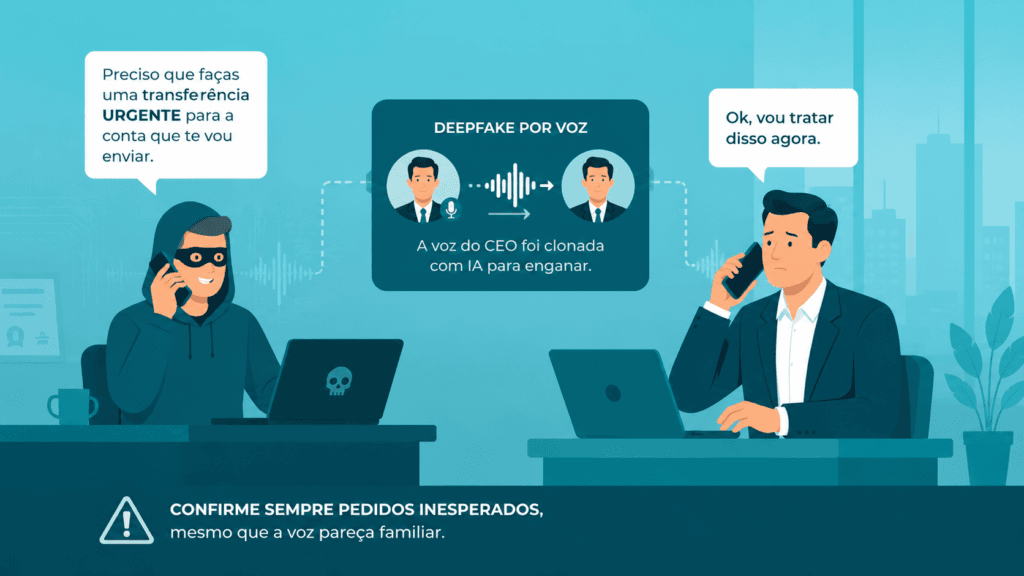
O que são deepfakes por voz (e porque são diferentes de um simples telefonema fraudulento)
Um deepfake por voz é uma gravação sintética gerada por inteligência artificial que imita, com elevado grau de fidelidade, a voz de uma pessoa real: ritmo, entoação, sotaque, tiques de linguagem.
A grande diferença em relação ao velho esquema do “telefonema suspeito” é esta:
- Antes, o criminoso limitava-se a fingir a voz de alguém.
- Agora, a própria tecnologia faz a imitação – e fá-lo cada vez melhor.
Basta existir áudio público suficiente da pessoa‑alvo (entrevistas, vídeos institucionais, webinars, reuniões gravadas) para treinar um modelo que consiga produzir deepfakes por voz credíveis. Em poucos minutos de gravação, já é possível gerar frases que nunca foram ditas… Com uma voz que todos na empresa reconhecem.
Relatórios europeus recentes alertam para o crescimento rápido de chamadas fraudulentas que usam IA para clonar vozes e enganar tanto particulares como organizações, incluindo bancos e empresas industriais.
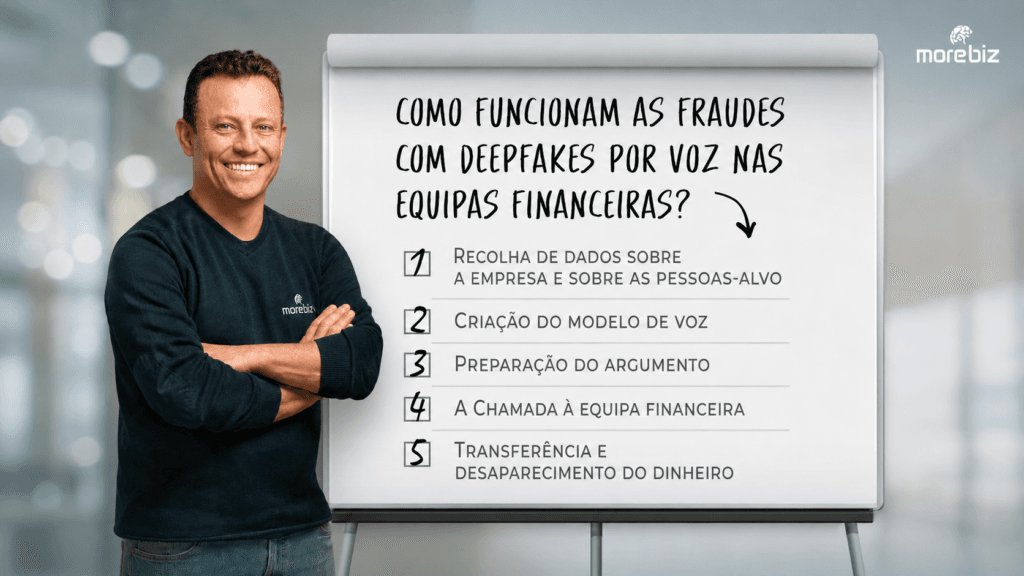
Como funcionam as fraudes com deepfakes por voz nas equipas financeiras
Do ponto de vista do criminoso, o “roteiro” é simples. Do lado da empresa, o estrago pode chegar a milhões.
1. Recolha de dados sobre a empresa e sobre as pessoas‑alvo
Primeiro, o atacante investiga:
- Quem tem poder de assinatura e autorização de pagamentos;
- Quem são o CEO, CFO, diretor de operações, administradores;
- Quem, na equipa financeira, pode executar transferências sem muitas perguntas.
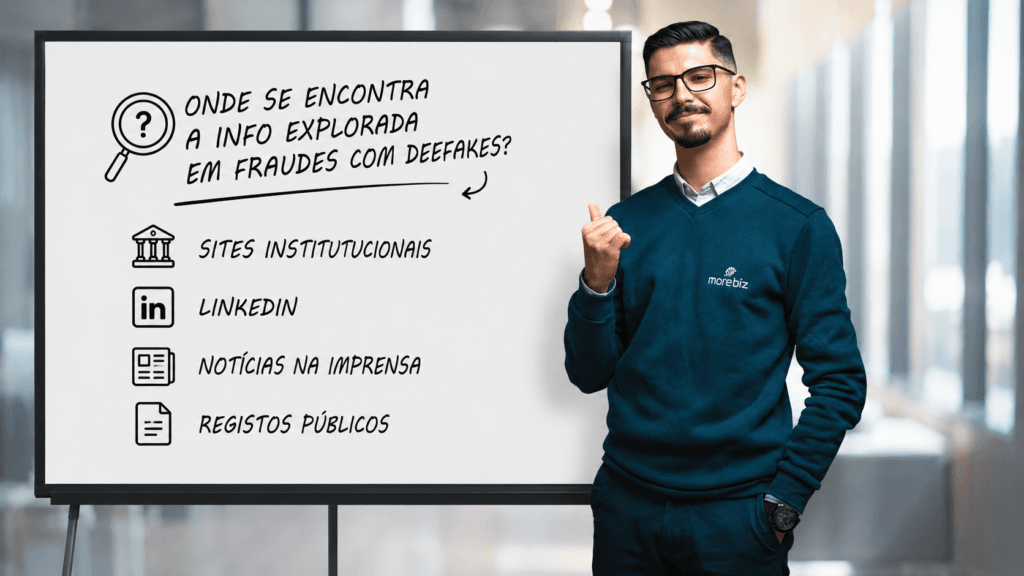
Esta informação está muitas vezes disponível em:
- Sites institucionais
- Notícias na imprensa
- Registos públicos
2. Criação do modelo de voz
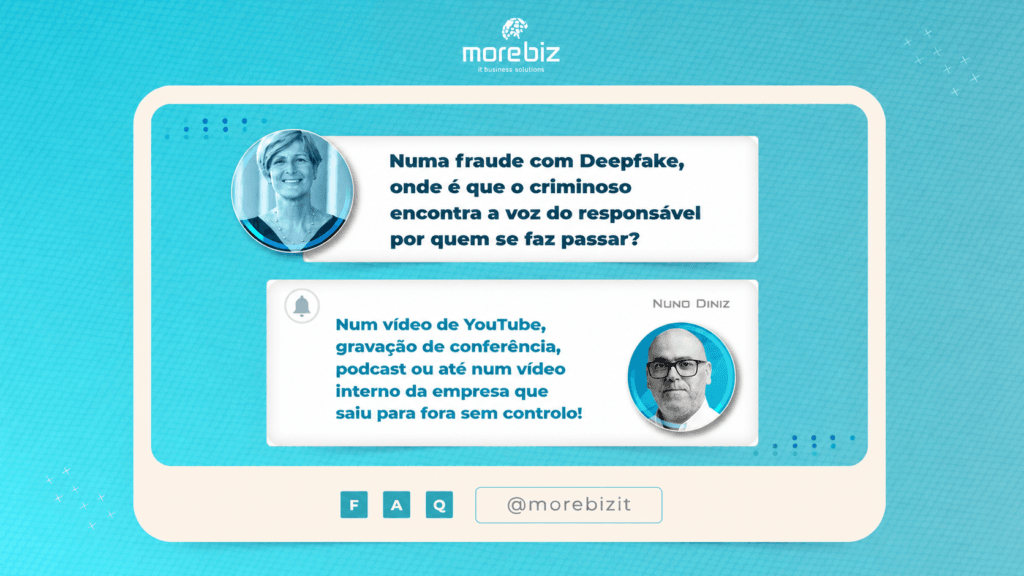
Depois, o atacante recolhe audio da pessoa que quer imitar. Pode ser:
- Um vídeo no YouTube;
- Uma gravação de conferência;
- Um podcast;
- Até um vídeo interno que saiu para fora sem controlo.
Com alguns minutos de áudio, as ferramentas atuais conseguem produzir deepfakes por voz suficientemente realistas para enganar quem já conhece a voz original – sobretudo ao telefone ou numa chamada com qualidade de som mediana.
3. Preparação do argumento
O criminoso prepara um guião adaptado à realidade da empresa:
- “Precisamos de pagar este fornecedor hoje ou a produção pára.”
- “É uma operação confidencial, não pode passar por mais ninguém.”
- “O banco fecha em meia hora, avança já e depois tratamos da papelada.”
Repare: o objetivo não é só imitar a voz; é imitar o contexto e o tipo de pressão que estes cargos normalmente exercem em situações reais.
4. A chamada à equipa financeira
Chega o momento crítico: a chamada.
- O número pode estar mascarado para parecer interno.
- A voz soa a “chefe”.
- A história faz apelo à urgência, à confiança e, por vezes, até à culpa (“já devia estar tratado, preciso que me resolvas isto agora”).
Se a empresa não tiver processos claros de validação e se a pessoa do outro lado não estiver treinada para desconfiar, a probabilidade de cumprir a ordem é alta.
5. Transferência e desaparecimento do dinheiro
Depois da autorização, o dinheiro segue. Muitas vezes:
- Vai para contas em bancos de países terceiros;
- É rapidamente repartido por várias contas;
- E torna-se praticamente irrecuperável.
Só mais tarde – horas ou dias – é que alguém confirma com o verdadeiro CEO ou CFO… E percebe que nunca houve qualquer pedido legítimo!
Porque é que as equipas financeiras são um alvo tão apetecível
Os criminosos não escolhem o alvo ao acaso. Equipas financeiras têm três características que, na prática, transformam os deepfakes por voz num “negócio” muito rentável.
1. Têm acesso direto a dinheiro
Parece óbvio, mas convém dizê-lo: é nas equipas financeiras que se carregam os botões das transferências. São elas que:
- Têm credenciais de acesso à banca eletrónica
- Lidam com ordens de pagamento diariamente
- Fazem reconciliações e adiantamentos
Um único erro pode representar centenas de milhares de euros.
2. Estão habituadas à pressão e à urgência
Os atacantes sabem que:
- Pagamentos urgentes acontecem todos os dias
- Há fornecedores críticos, salários, impostos, prazos de tesouraria
- “Fazer acontecer” é muitas vezes visto como uma virtude
Num ambiente assim, um pedido urgente, vindo de uma voz reconhecida, encaixa como uma luva.
Porque é que as equipas financeiras são um alvo tão apetecível?
Pagamentos urgentes
Acontecem todos os dias e criam pressão para decidir depressa.
Fornecedores críticos
Há salários, impostos, prazos de tesouraria e compromissos sensíveis.
“Fazer acontecer”
Muitas vezes é visto como uma virtude — e pode ser explorado por atacantes.
3. Processos nem sempre estão desenhados para a era dos deepfakes
Muitas empresas ainda funcionam com regras como:
- “Se o CEO ligar, faz.”
- “Se o CFO mandar um e-mail, cumpre.”
- “Se vier de um número interno, é seguro.”
Estas regras foram desenhadas para um mundo onde falsificar identidades era caro e difícil. Com deepfakes por voz, deixam de ser válidas.
Sinais de alerta que a sua equipa financeira deve saber reconhecer
Não existe sinal mágico que permita, sozinho, identificar todas as fraudes com deepfakes por voz. O que funciona é uma combinação de alerta humano e processos bem definidos.
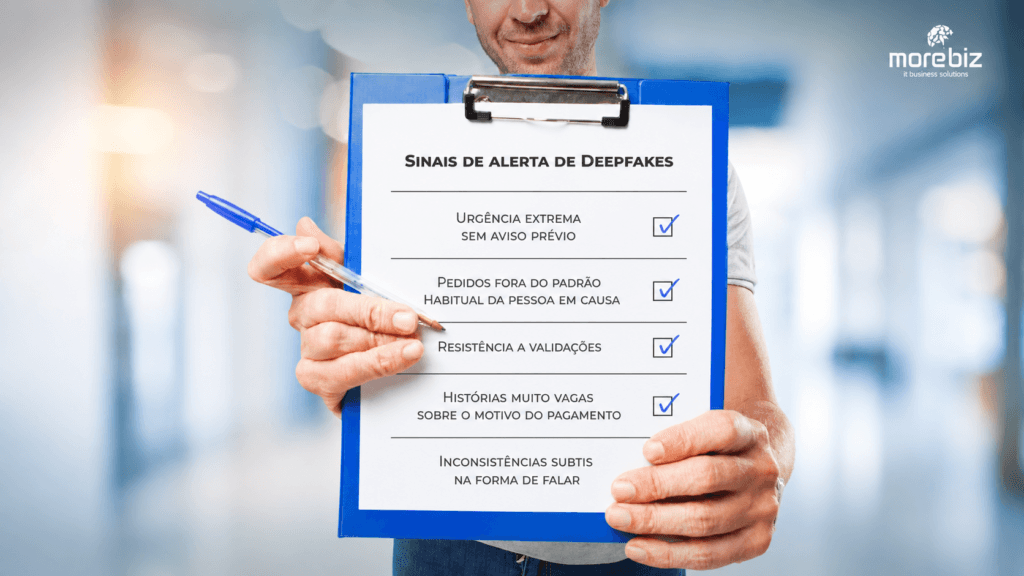
Eis alguns sinais que devem acender luzes vermelhas:
- Urgência extrema sem aviso prévio (“tem de ser agora, sem mais ninguém envolvido”).
- Pedidos fora do padrão habitual da pessoa em causa (valores muito altos, destinos pouco claros, moeda diferente do normal).
- Resistência a validações (“não temos tempo para isso”, “confia em mim”, “é confidencial, não fales com ninguém”).
- Histórias muito vagas sobre o motivo do pagamento (“é um projeto estratégico”, “é para resolver uma questão política sensível”).
- Inconsistências subtis na forma de falar:
- Vocabulário que a pessoa normalmente não usa
- Erros básicos de informação (datas, nomes de clientes, produtos)
- Pausas estranhas na conversa, como se alguém estivesse “a ler” o que tem de dizer
A regra de ouro é simples:
Sempre que um pedido financeiro sair do padrão normal, pare e valide por outro canal.
7 medidas práticas para reduzir o risco de deepfakes por voz
A boa notícia: não precisa de tecnologia de ficção científica para reduzir de forma brutal o risco destas fraudes. Precisa de bom senso traduzido em processos e formação.
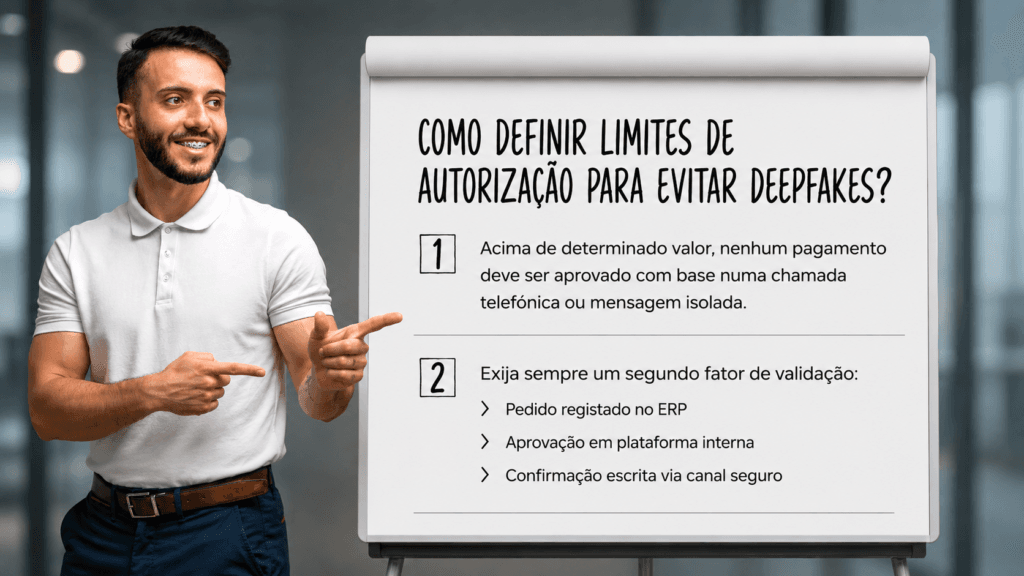
1. Definir limites de autorização mais rigorosos
- Acima de determinado valor, nenhum pagamento deve ser aprovado com base numa chamada telefónica ou mensagem isolada.
- Exija sempre um segundo fator de validação:
- Pedido registado no ERP
- Aprovação em plataforma interna
- Confirmação escrita via canal seguro
2. Implementar um protocolo de “call-back” por canal independente
Se alguém receber um pedido fora do padrão:
- Desliga a chamada de forma cordial;
- Liga de volta para o número oficial da pessoa (do diretório interno, nunca do próprio registo da chamada);
- Valida o pedido usando perguntas que só o verdadeiro colega sabe responder (sem revelar informação sensível).
Este simples hábito desmonta muitos deepfakes por voz.
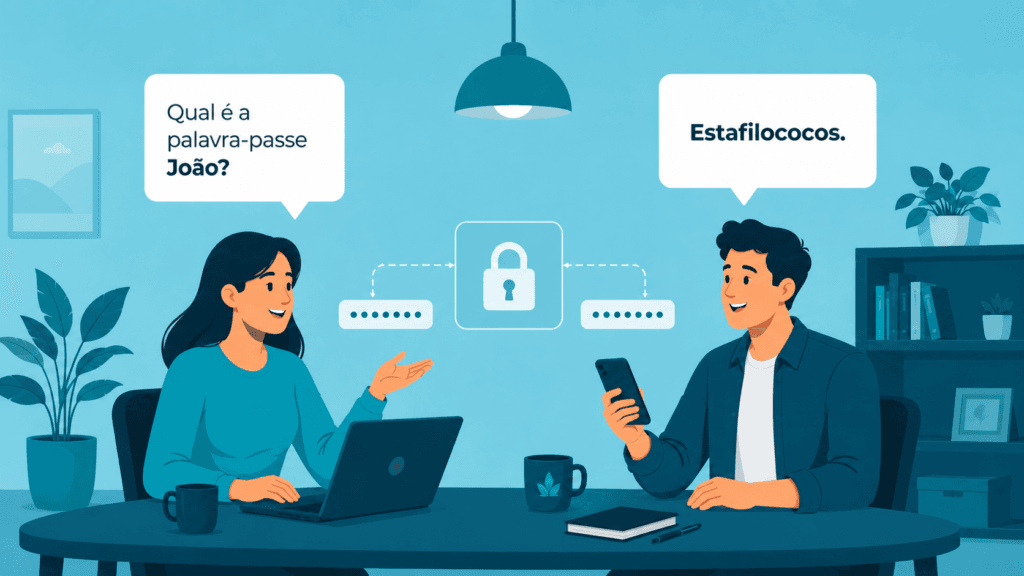
3. Criar uma “palavra-passe verbal” para autorizações excepcionais
Para situações realmente excepcionais, pode definir com o CEO/CFO:
- Uma expressão ou detalhe que só as duas partes conhecem;
- E que deve ser usada em autorizações verbais extraordinárias.
Não é infalível, mas aumenta a dificuldade para o atacante.
4. Limitar a exposição pública de voz de cargos críticos
Não vai conseguir eliminar vídeos e gravações – nem deve. Mas pode:
- Evitar publicar horas e horas de webinars com o mesmo executivo;
- Reduzir gravações desnecessárias de reuniões internas;
- Rever quem pode publicar conteúdos em que a voz da gestão de topo está exposta!
Quanto menos material público existir, mais difícil é criar deepfakes por voz credíveis. Obviamente que, na era das redes sociais, é cada vez mais difícil cumprir este princípio!
5. Reforçar a segregação de funções
É tentador dar muita autonomia a uma pessoa de confiança. Mas, em 2026, isso é um risco:
- Nenhum colaborador deve conseguir, sozinho, autorizar e executar transferências de valor elevado.
- O princípio do “4 olhos” (duas pessoas a validar) continua a ser uma das melhores defesas contra fraudes – com ou sem deepfakes.
6. Formar equipas financeiras para reconhecer engenharia social
Não basta falar “em abstrato” de cibersegurança. As equipas financeiras precisam de:
- Exemplos concretos de ataques com deepfakes por voz
- Simulações de chamadas fraudulentas em ambiente controlado
- Scripts claros do que fazer quando algo “não cheira bem”
É aqui que se ganha (ou perde) a batalha: na preparação psicológica para dizer “não” ou “espera” mesmo quando a voz parece ser do chefe. Lembre-se que a Morebiz está a oferecer uma formação em cibersegurança grátis à sua equipa – marque no formulário de contacto deste website!
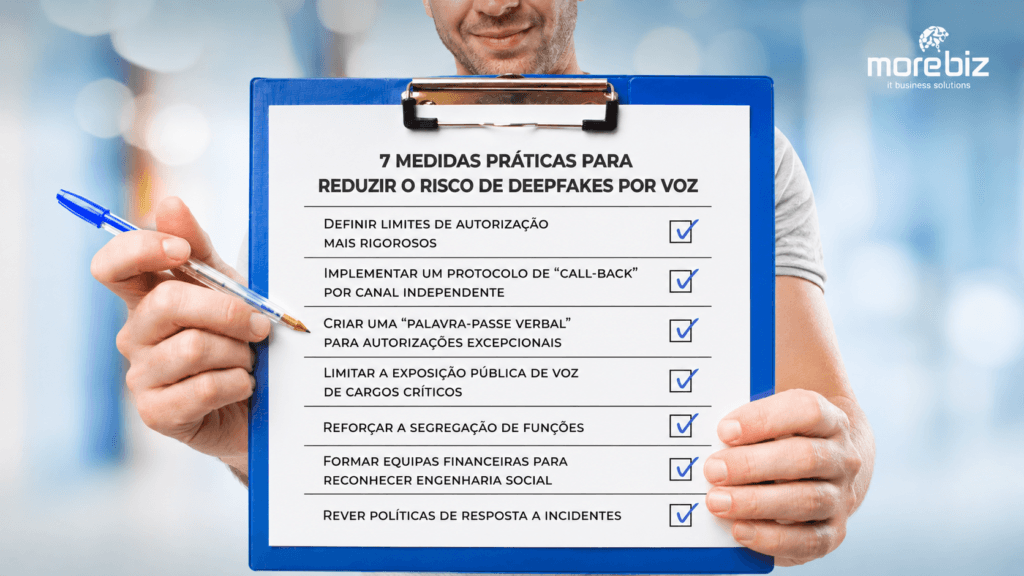
7. Rever políticas de resposta a incidentes
Por fim, defina à partida:
- O que fazer se uma transferência suspeita já tiver sido feita
- Quem contactar (banco, seguradora, autoridades)
- Que informação recolher (registos de chamadas, e-mails, logs)
Ter este plano escrito e treinado significa perder menos tempo nas primeiras horas críticas.
Como responder a uma chamada suspeita passo a passo
Quer simplificar isto para a sua equipa? Transforme o procedimento num guião claro, por exemplo:
- Ouvir com atenção, mas não agir de imediato em pedidos fora do padrão.
- Fazer perguntas de clarificação (“qual é o número da fatura?”, “qual é o nome de contacto no cliente?”).
- Se a pressão aumentar, usar a regra interna:
- “Percebo a urgência, mas a política da empresa obriga-me a validar por outro canal.”
- Desligar cordialmente.
- Ligar de volta usando apenas contactos internos oficiais.
- Se o pedido se revelar falso, registar o incidente e partilhar com a equipa, para que todos aprendam.
Treinar estas respostas em contexto de formação reduz o impacto da adrenalina quando a situação real chegar.
Como responder a uma chamada suspeita?
6 passos simples para travar engenharia social antes de agir.
Ouvir com atenção
Não agir de imediato. Ganhar tempo é a primeira defesa.
Fazer perguntas
Pedir clarificações sem revelar informação sensível.
Usar a regra interna
“Percebo a urgência, mas a política obriga-me a validar por outro canal.”
Desligar cordialmente
Encerrar a chamada sem confronto e sem executar o pedido.
Ligar de volta
Usar apenas contactos internos oficiais ou canais seguros.
Registar o incidente
Se for falso, documentar e partilhar com a equipa.
O que é que isto tem a ver com a informática da sua empresa?
Pode parecer um problema “só” de processos, mas não é. A forma como a sua infraestrutura de IT está montada tem impacto direto na capacidade de resistir a fraudes com deepfakes por voz:
- Se o acesso à banca eletrónica não tiver autenticação multifator, um simples “sim” ao telefone pode chegar para executar um ataque.
- Se não tiver registos centralizados de atividades suspeitas, torna-se mais difícil reconstruir o que aconteceu.
- Se as equipas não tiverem formação contínua em cibersegurança, continuam a confiar apenas “no ouvido”.
Na Morebiz, temos visto exatamente este padrão: empresas com tecnologia razoável, mas processos e formação desajustados à nova vaga de ataques com IA. O resultado é o mesmo: prejuízo, paragem e muitas horas perdidas a tentar resolver o que podia ter sido evitado.
Próximos passos para proteger a sua equipa financeira
Se chegou até aqui, já percebeu o essencial:
- Deepfakes por voz não são ficção científica – são um risco real, hoje.
- As equipas financeiras são um alvo direto, porque têm acesso a dinheiro e trabalham sob pressão.
- A defesa não depende só de tecnologia; depende sobretudo de processos claros e formação prática.
O que pode fazer já, hoje?
- Agendar uma conversa interna com finanças, direção e IT para rever limites de autorização e protocolos de validação.
- Identificar as situações em que, na sua empresa, “basta uma chamada” para movimentar dinheiro – e fechar essas portas.
- Marcar uma sessão prática de sensibilização em cibersegurança para a sua equipa, com exemplos reais de fraudes com deepfakes por voz.
Se quiser apoio nesta análise, fale connosco. Todos os dias ajudamos PME portuguesas a alinhar tecnologia, processos e formação para que um simples telefonema falso não se transforme numa crise de liquidez.

